Eine Mitarbeiterin lädt eine Bewerbung in ChatGPT hoch, um sie zusammenzufassen. Das spart ihr zehn Minuten. Aber ist das erlaubt? Und wo landen die Daten der Bewerberin danach? Dieser Beitrag ist Teil 2 meiner Serie KI im eigenen Haus: lokal statt ChatGPT. Ich zeige dir, was mit deinen Eingaben passiert und was du als Betrieb prüfen musst. Am Ende gibt es eine Checkliste zum Abhaken, auch als PDF.
ChatGPT Datenschutz im Unternehmen: Was mit deinen Eingaben passiert
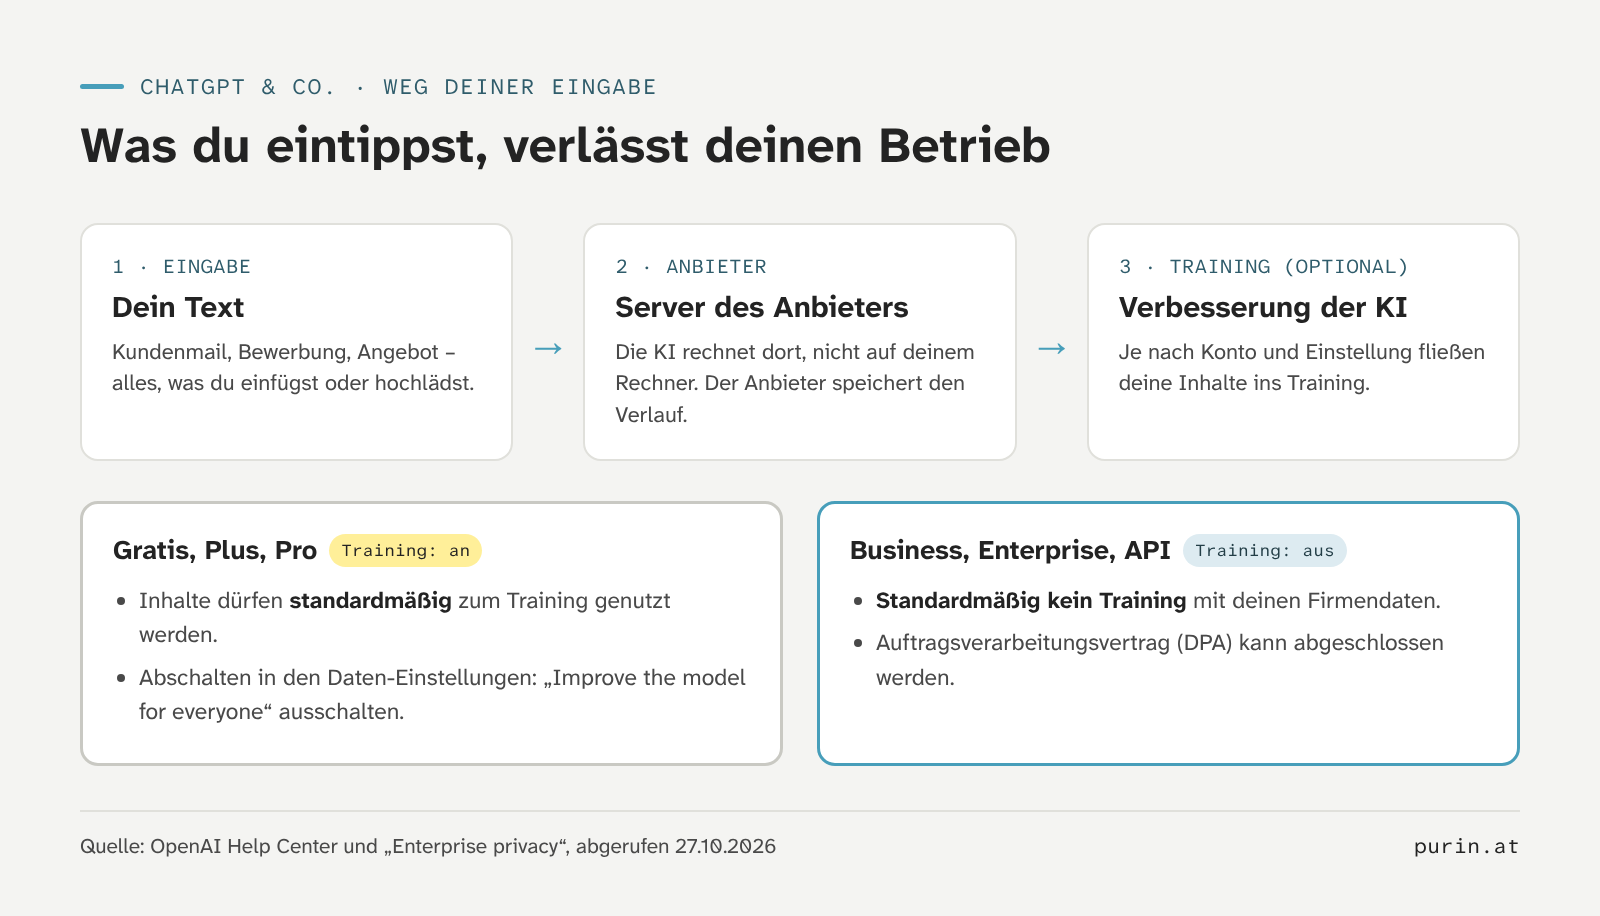
Alles, was du in ein Cloud-KI-Tool eintippst oder hochlädst, geht an den Anbieter. Cloud heißt: Die KI läuft nicht auf deinem Rechner, sondern auf Servern des Anbieters. Dort wird dein Text verarbeitet und meist im Verlauf gespeichert. Je nach Konto darf der Anbieter deine Inhalte auch nutzen, um seine KI zu verbessern. Das nennt man Training.
Für den Datenschutz ist das entscheidend. Sobald in deinem Text ein Name, eine Adresse oder eine Bestellnummer steht, verarbeitest du personenbezogene Daten. Dann gelten in Deutschland und Österreich die DSGVO und in der Schweiz das Datenschutzgesetz (DSG).
Was der Anbieter selbst sagt
Am Beispiel ChatGPT ist das gut dokumentiert. Laut Hilfe-Center von OpenAI gilt bei den Konten Free, Plus und Pro: OpenAI darf deine Inhalte zum Training nutzen. Abschalten kannst du das in den Einstellungen unter den Datenkontrollen („Improve the model for everyone“). Alternativ geht es über das Privacy-Portal von OpenAI. Temporäre Chats werden nicht zum Training genutzt.
Bei den Firmenangeboten ist es umgekehrt. Laut der Seite Enterprise privacy nutzt OpenAI Daten aus ChatGPT Business, Enterprise und der API standardmäßig nicht zum Training. Die API ist die Schnittstelle, über die andere Programme ChatGPT ansprechen. Für diese Angebote kannst du einen Auftragsverarbeitungsvertrag abschließen, auf Englisch Data Processing Addendum (DPA). Gelöschte Chats im Business-Konto werden laut OpenAI innerhalb von 30 Tagen entfernt. Über die API gesendete Daten können bis zu 30 Tage gespeichert bleiben.
Das sind Angaben des Herstellers. Prüfen kannst du sie nicht. Und sie gelten nur für diesen einen Anbieter. Andere KI-Tools haben eigene Regeln, die du jeweils nachlesen musst.
Was die Datenschutzbehörden sagen
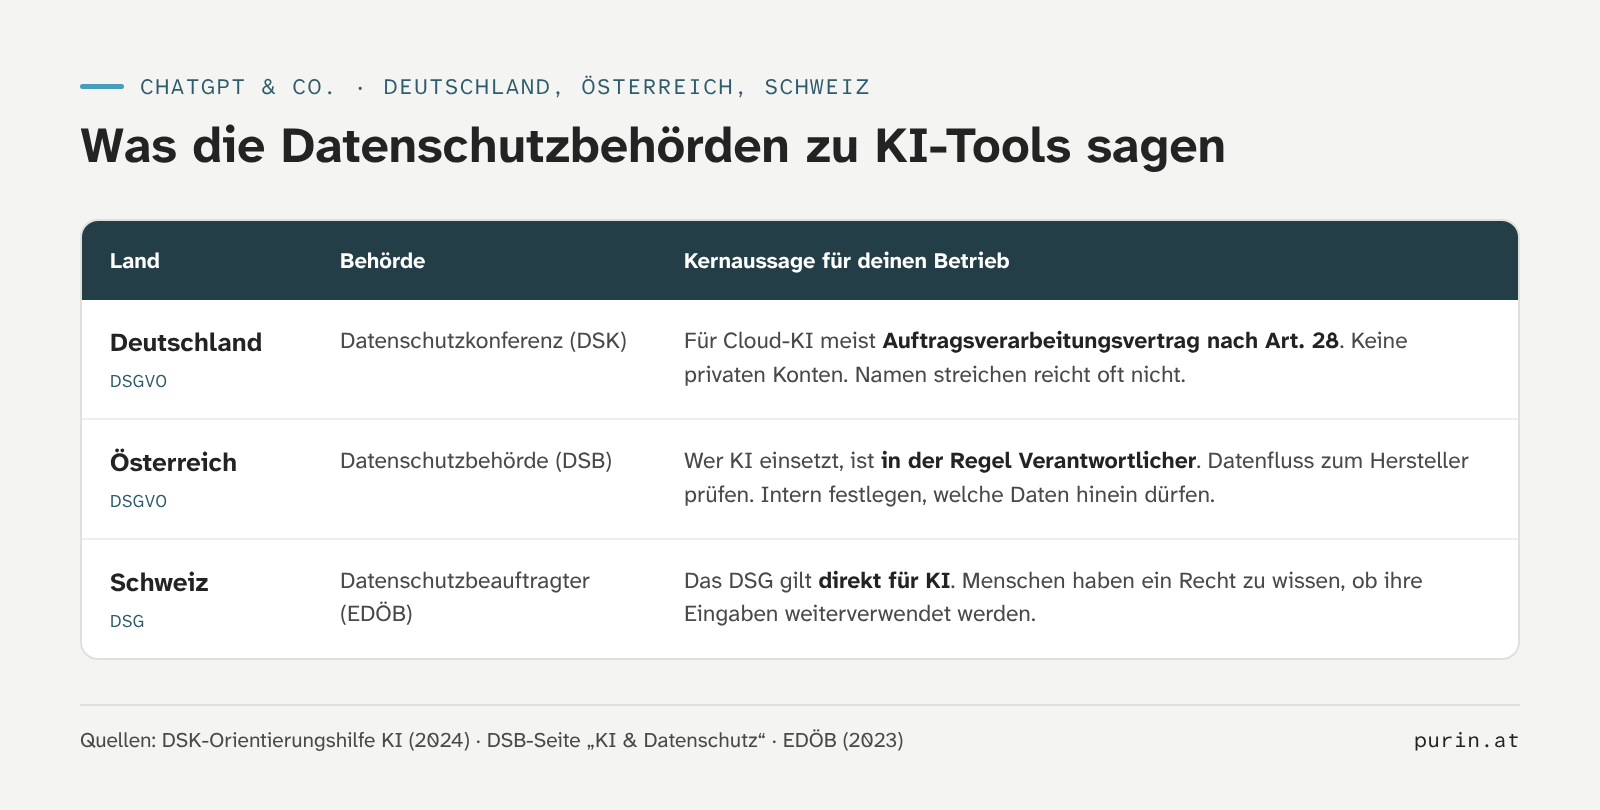
Deutschland: Die Datenschutzkonferenz (DSK) ist das Gremium der deutschen Datenschutzbehörden. In ihrer Orientierungshilfe KI und Datenschutz vom Mai 2024 steht: Wer einen externen Cloud-Dienst für eigene Zwecke nutzt, braucht häufig einen Vertrag zur Auftragsverarbeitung nach Art. 28 DSGVO. Beschäftigte sollen keine privaten Konten nutzen, sondern dienstliche. Und Namen und Anschriften zu entfernen reicht in der Regel nicht. Aus dem Zusammenhang lässt sich oft trotzdem erkennen, um wen es geht.
Österreich: Die Datenschutzbehörde (DSB) stellt klar: Wer KI einsetzt, ist in der Regel Verantwortlicher. Daran ändert es nichts, dass der Anbieter die Technik vorgibt. Du sollst prüfen, ob personenbezogene Daten an den Hersteller gelangen. Laut DSB kann das auch Geschäftsgeheimnisse preisgeben. Außerdem rät die Behörde, intern festzulegen, welche Daten mit dem System verarbeitet werden dürfen.
Schweiz: Laut dem Eidgenössischen Datenschutzbeauftragten (EDÖB) gilt das Datenschutzgesetz direkt für KI. Menschen haben ein Recht zu wissen, ob ihre Eingaben zur Verbesserung der Programme genutzt werden. Bei hohen Risiken verlangt der EDÖB eine Datenschutz-Folgenabschätzung. Das ist eine schriftliche Prüfung der Risiken vor dem Einsatz.
Dazu kommt eine weitere Frage. Viele Anbieter verarbeiten Daten außerhalb der EU, oft in den USA. Die DSK nennt mögliche Übermittlungen in solche Drittländer ausdrücklich als Risiko offener Cloud-Dienste. Technisch geschlossene Systeme hält sie deshalb für „vorzugswürdig“.
Wo es dich im Alltag betrifft
Die meisten Probleme entstehen nicht aus böser Absicht. Sie entstehen, weil es schnell gehen muss und niemand Regeln aufgeschrieben hat. Typische Situationen sind diese:
- Private Gratis-Konten. Mitarbeitende nutzen ihr eigenes Konto am Handy. Damit hast du keinen Vertrag mit dem Anbieter. Und das Training ist meist eingeschaltet.
- Bewerbungen. Lebenslauf und Zeugnisse sind voller Personendaten. Sie gehören nicht in ein Gratis-Tool.
- Kundenbeschwerden. Wer eine Antwort von der KI vorschreiben lässt, kopiert oft die ganze Mail mit Name und Bestellung hinein.
- Gesundheitsdaten. In Therapie- oder Pflegebetrieben geht es um besonders geschützte Daten. Hier ist besondere Vorsicht nötig.
Beispiel: Eine Kundenmail vorher und nachher
Angenommen, eine Kundin reklamiert eine beschädigte Lieferung. Du willst dir von der KI eine freundliche Antwort vorschreiben lassen. Links siehst du, wie die Mail oft im Tool landet. Rechts siehst du eine Version ohne Personenbezug.
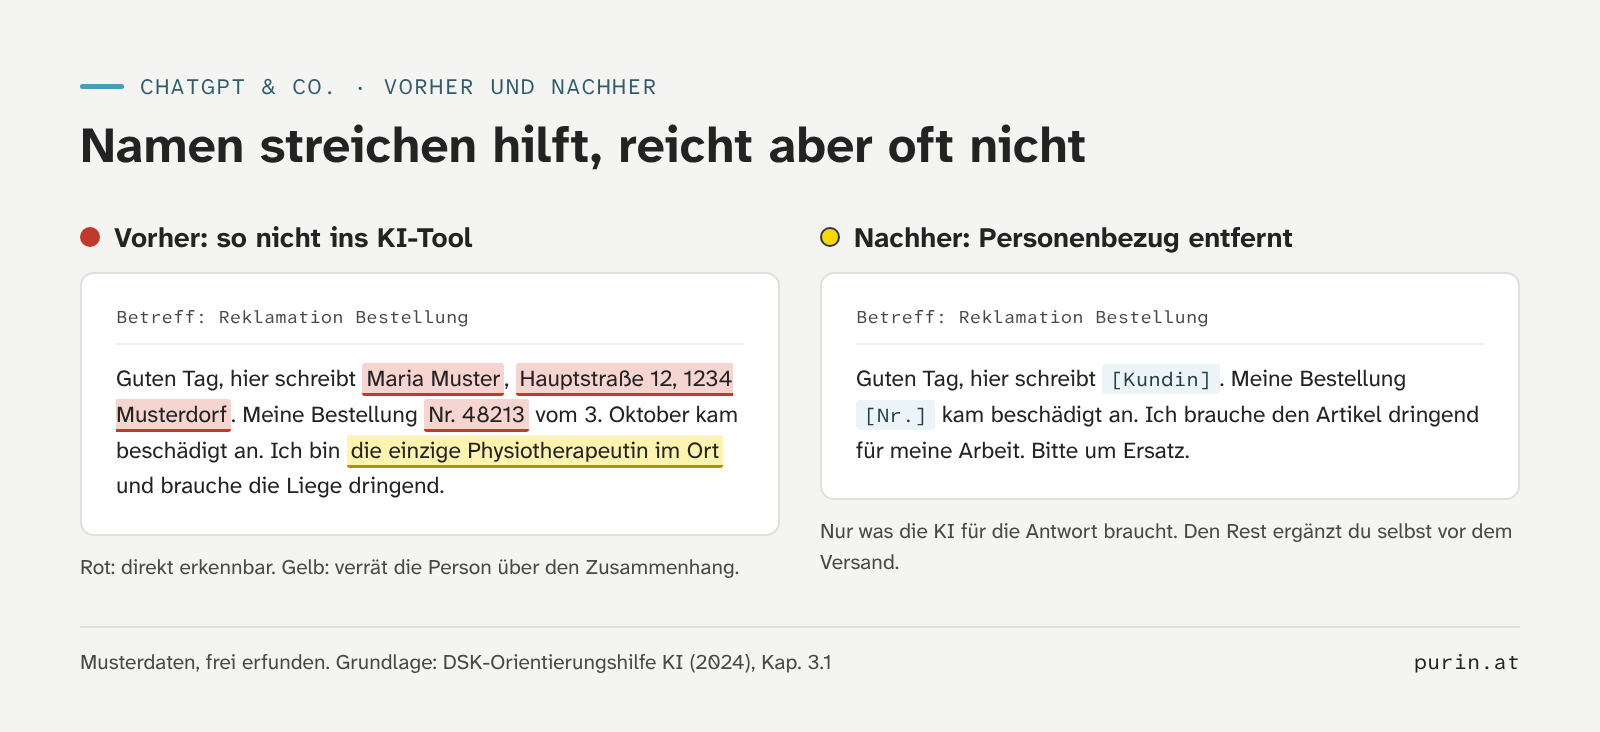
Achte auf die gelbe Stelle. „Die einzige Physiotherapeutin im Ort“ verrät die Person, auch wenn der Name fehlt. Genau davor warnt die DSK. Die KI braucht für eine gute Antwort nur den Kern: Lieferung beschädigt, Ersatz gewünscht. Den Rest ergänzt du selbst, bevor die Mail rausgeht. Die Antwort wird genauso gut, und beim Anbieter landen keine Angaben zur Person.
Was das Recht von dir verlangt
In Deutschland und Österreich gilt die DSGVO. Für den Einsatz von KI-Tools heißt das vor allem:
- Du bist verantwortlich. Nicht der Anbieter, sondern dein Betrieb muss die Regeln einhalten und das nachweisen können.
- Vertrag mit dem Anbieter. Für Cloud-KI brauchst du in der Regel einen Auftragsverarbeitungsvertrag nach Art. 28 DSGVO.
- Grundsätze nach Art. 5 DSGVO. Dazu gehören Datenminimierung, also nur so viele Daten wie nötig, und Richtigkeit.
- Dokumentation. Das KI-Tool gehört in dein Verzeichnis der Verarbeitungstätigkeiten. Wo nötig, erwähnt deine Datenschutzerklärung den Einsatz.
In der Schweiz gilt das revidierte DSG. Es verlangt Transparenz gegenüber den Betroffenen. Bei hohem Risiko kommt eine Datenschutz-Folgenabschätzung dazu. Welche Kennzeichnung für KI-Inhalte nach dem AI Act gilt, steht im Beitrag zur KI-Kennzeichnungspflicht. Wie du Fonts, Karten und Statistik-Dienste auf der Website sauber einbindest, erkläre ich im Beitrag zu externen Diensten in WordPress.
Dieser Beitrag ist keine Rechtsberatung. Bei Bewerbungen oder Gesundheitsdaten lohnt sich die Abstimmung mit deiner Datenschutzberatung.
Wann ChatGPT im Betrieb passt – und wann nicht
Gut passt ein Firmenkonto mit Vertrag für Texte ohne Personenbezug. Beispiele sind Produktbeschreibungen oder allgemeine Vorlagen. Auch Kundenmails gehen, wenn du vorher alle Angaben zur Person entfernst.
Nicht passt ein privates Gratis-Konto für Kundendaten oder Bewerbungen. Hier fehlen Vertrag und Kontrolle. Wenn du solche Daten regelmäßig mit KI bearbeiten willst, ist eine KI im eigenen Haus eine Alternative. Dann verlassen die Daten deinen Betrieb nicht. Was das genau heißt, erkläre ich im Beitrag Lokale KI einfach erklärt.
Eine Sache gilt immer: Dein Team muss die Regeln kennen. Seit 2025 verlangt der AI Act außerdem, dass Betriebe etwas für das KI-Wissen ihrer Leute tun. Was das konkret heißt, steht im Beitrag zur KI-Kompetenz nach AI Act.
Checkliste: ChatGPT und Datenschutz in deinem Betrieb
Hake ab, was in deinem Betrieb schon passt. Dein Stand bleibt in diesem Browser gespeichert.
- Im Betrieb werden nur dienstliche Konten genutzt, keine privaten. Frag im Team nach, mit welchem Konto jede Person das KI-Tool nutzt.
- Für das KI-Tool gibt es einen Auftragsverarbeitungsvertrag. Such in den Vertragsunterlagen des Anbieters nach „Data Processing Addendum“ oder „Auftragsverarbeitung“.
- Die Training-Einstellung ist geprüft und dokumentiert. Öffne die Datenschutz-Einstellungen des Tools. Halte mit Datum fest, was eingestellt ist.
- Es ist festgelegt, welche Daten nie eingegeben werden. Gibt es eine schriftliche Liste? Zum Beispiel Gesundheitsdaten, Bewerbungen, Kundendaten.
- Die Datenschutzerklärung erwähnt den KI-Einsatz, wo nötig. Lies deine Datenschutzerklärung. Steht dort, welches KI-Tool personenbezogene Daten verarbeitet?
- Das Verarbeitungsverzeichnis ist ergänzt. Gibt es einen Eintrag für das KI-Tool? Mit Zweck, Datenarten und Anbieter?
- Mitarbeitende wissen, dass Namen streichen allein nicht reicht. Frag nach: Was macht eine Kundenmail auch ohne Namen noch erkennbar?
Häufige Fragen
Darf ich ChatGPT im Betrieb überhaupt nutzen?
Ja, wenn du die Datenschutz-Regeln einhältst. Am einfachsten geht das mit einem Firmenkonto, einem Auftragsverarbeitungsvertrag und klaren Regeln, welche Daten nicht hineingehören. Für Texte ohne Personenbezug ist das Risiko gering.
Reicht es, das Training abzuschalten?
Nein. Auch ohne Training landen deine Daten beim Anbieter und werden dort gespeichert. Du brauchst trotzdem eine Rechtsgrundlage und in der Regel einen Vertrag zur Auftragsverarbeitung. Das Abschalten verringert nur ein Risiko.
Brauche ich einen Auftragsverarbeitungsvertrag?
Meistens ja, sobald personenbezogene Daten im Spiel sind. Die DSK sieht bei externen Cloud-KI-Diensten häufig eine Auftragsverarbeitung nach Art. 28 DSGVO. OpenAI bietet so einen Vertrag für Business, Enterprise und die API an, nicht für private Konten.
Gilt das auch in der Schweiz?
Ja, mit eigenem Gesetz. Laut EDÖB gilt das Schweizer Datenschutzgesetz direkt für KI. Betroffene haben ein Recht zu erfahren, ob ihre Eingaben weiterverwendet werden. Bei hohem Risiko ist eine Datenschutz-Folgenabschätzung nötig.
Wie lange speichert der Anbieter meine Eingaben?
Das hängt vom Anbieter und vom Konto ab. Bei ChatGPT Business werden gelöschte Chats laut OpenAI innerhalb von 30 Tagen entfernt, über die API gesendete Daten bleiben bis zu 30 Tage gespeichert. Für andere Tools musst du die Angaben des jeweiligen Anbieters lesen.
Du willst KI nutzen, ohne bei jeder Eingabe nachzudenken? Bei KI-Infrastruktur & Automatisierung zeige ich, wie ich heikle Daten mit lokaler KI verarbeite statt in der Cloud. Oder schreib mir direkt über die Kontaktseite. Weiter in der Serie geht es mit der KI-Kompetenz nach AI Act.
Quellen
- OpenAI Help Center: How your data is used to improve model performance
- OpenAI: Enterprise privacy
- Datenschutzkonferenz (2024): Orientierungshilfe Künstliche Intelligenz und Datenschutz, Version 1.0
- Österreichische Datenschutzbehörde: Künstliche Intelligenz & Datenschutz
- EDÖB (2023): Geltendes Datenschutzgesetz ist auf KI direkt anwendbar