„Mein Server steht in Frankfurt. Bin ich damit auf der sicheren Seite?“ Die Frage klingt einfach. Die kurze Antwort lautet: nicht unbedingt. Beim Thema Serverstandort, DSGVO und Hosting zählt nicht nur, wo der Rechner steht. Es zählt auch, wem der Anbieter gehört. Dieser Beitrag ist Teil 2 meiner Serie Hosting einfach erklärt. Er zeigt dir, worauf es ankommt. Und was du in Deutschland, Österreich und der Schweiz prüfen solltest. Am Ende gibt es eine Checkliste zum Abhaken, auch als PDF.
Vorweg zwei Dinge. Ich verkaufe dir kein Hosting. Und das hier ist kein Rechtsrat. Ich erkläre dir die Lage so, dass du die richtigen Fragen stellen kannst.
Serverstandort und DSGVO: zwei Fragen statt einer
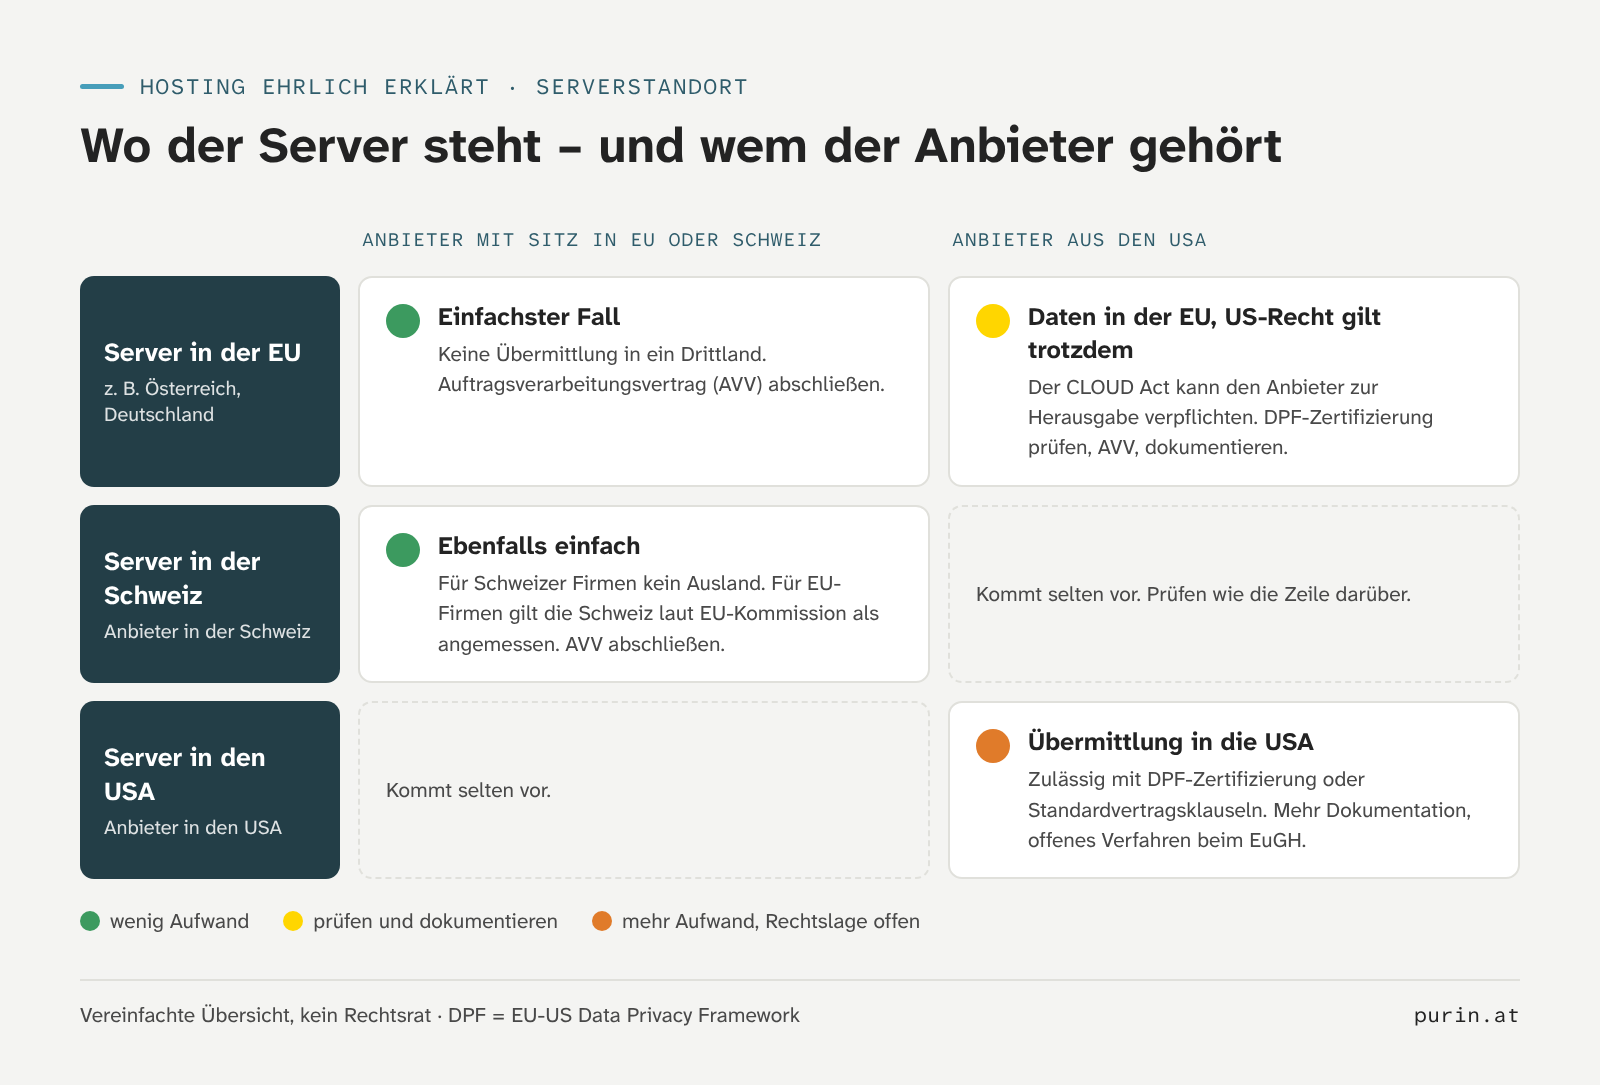
Für den Datenschutz zählen beim Hosting zwei Dinge: wo die Daten liegen und welchem Recht der Anbieter unterliegt. Ein Server in Frankfurt beantwortet nur die erste Frage. Gehört der Anbieter zu einem Konzern in den USA, gilt für ihn auch US-Recht. Ein US-Konzern mit Server in der EU bleibt ein US-Konzern.
Warum das wichtig ist: Auf deiner Website landen personenbezogene Daten. Das sind alle Angaben, die sich einer Person zuordnen lassen. Zum Beispiel Namen und E-Mail-Adressen aus dem Kontaktformular, Bestellungen im Shop oder die Liste für deinen Newsletter. Wenn diese Daten in ein Land außerhalb der EU gehen, nennt die DSGVO das eine Übermittlung in ein Drittland. Dafür brauchst du eine rechtliche Grundlage.
Woher die Regeln kommen
Die heutige Lage ist das Ergebnis mehrerer Gerichtsurteile und Beschlüsse. Die wichtigsten Schritte in Kürze:
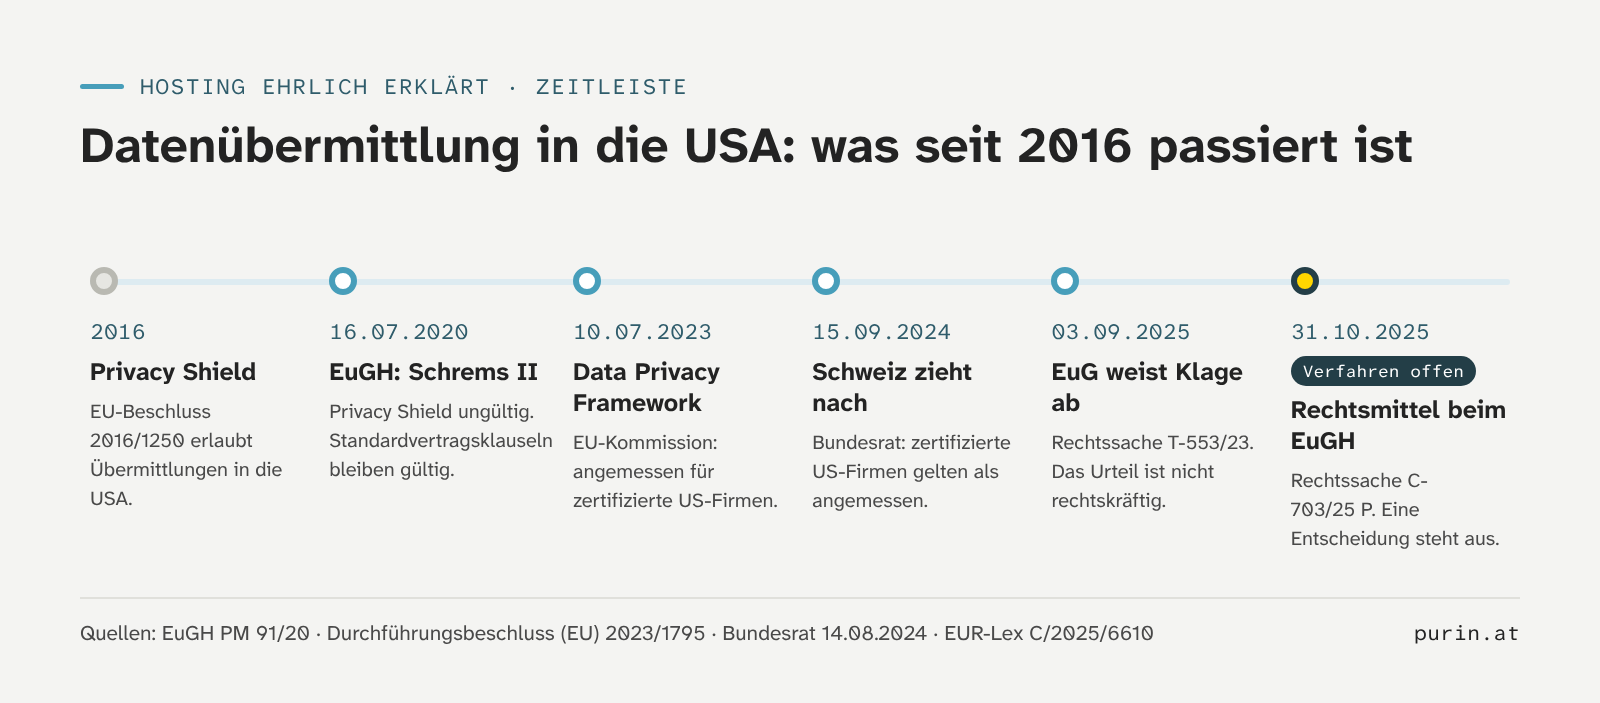
- 16. Juli 2020, Urteil „Schrems II“: Der Europäische Gerichtshof (EuGH) hat den damaligen Privacy Shield für ungültig erklärt. Das war die Vereinbarung, auf die sich Übermittlungen in die USA bis dahin gestützt haben. Laut Pressemitteilung des EuGH bleiben die Standardvertragsklauseln gültig. Das sind fertige Vertragstexte der EU-Kommission, die Anbieter mit ihren Kunden abschließen. Gibt es im Zielland aber keinen ausreichenden Schutz, müssen Übermittlungen ausgesetzt werden.
- 10. Juli 2023, Data Privacy Framework: Die EU-Kommission hat einen neuen Angemessenheitsbeschluss für die USA angenommen. Angemessen heißt: Die EU stuft den Datenschutz dort als ausreichend ein. Laut Beschluss (EU) 2023/1795 gilt das nur für US-Organisationen, die sich zertifiziert haben.
- 15. September 2024, Schweiz: Der Bundesrat hat die USA auf seine Liste der Länder mit angemessenem Datenschutz gesetzt. Auch das gilt nur für zertifizierte US-Unternehmen.
Dazu kommt ein US-Gesetz, der CLOUD Act. Er verpflichtet US-Anbieter, Daten an US-Behörden herauszugeben. Laut Gesetzestext (18 U.S.C. § 2713) gilt das unabhängig davon, ob die Daten „within or outside of the United States“ liegen. Also auch dann, wenn der Server in Frankfurt steht.
Was die Gerichte gerade sagen
Gegen das Data Privacy Framework hat ein französischer Abgeordneter, Philippe Latombe, geklagt. Das Gericht der EU (EuG) hat diese Klage am 3. September 2025 abgewiesen, wie der Otto Schmidt Verlag berichtet (Rechtssache T-553/23). Das EuG ist die erste Instanz unter dem EuGH. Das Urteil stützt also das Abkommen.
Rechtskräftig ist es aber nicht. Latombe hat am 31. Oktober 2025 Rechtsmittel beim EuGH eingelegt. Das steht im Amtsblatt der EU (Rechtssache C-703/25 P). Das Verfahren ist offen.
Niemand kann dir sagen, wie lange das Data Privacy Framework hält. Sein Vorgänger wurde vom EuGH gekippt. Das neue Abkommen hat die erste Instanz überstanden. Die letzte Entscheidung steht aus. Wer heute einen US-Anbieter nutzt, ist damit zulässig unterwegs, sofern der Anbieter zertifiziert ist. Er sollte aber wissen, was er im Fall eines neuen Urteils tun würde.
Wo es dich betrifft
Personenbezogene Daten fallen auf fast jeder Firmenwebsite an. Typische Stellen sind:
- Kontaktformular: Name, E-Mail-Adresse und oft eine Nachricht mit persönlichen Details.
- Shop: Lieferadresse, Bestellungen und Kundenkonten.
- Newsletter: die Liste deiner Empfänger.
- Server-Protokolle: Jeder Server schreibt mit, welche IP-Adresse wann zugegriffen hat. Die IP-Adresse ist die Nummer, unter der ein Gerät im Internet erreichbar ist.
Ein typisches Beispiel: Ein Steuerberatungsbüro hat seine Website bei einem großen US-Anbieter, weil der günstig und bekannt ist. Über das Kontaktformular schicken Mandanten Fragen zu ihrer Steuererklärung. Der Server steht in der EU. Trotzdem gilt für den Anbieter der CLOUD Act. Das Büro muss also prüfen, ob der Anbieter zertifiziert ist, und das dokumentieren. Bei einem Anbieter mit Sitz und Servern in der EU fiele dieser Schritt weg.
Beispiel: So findest du heraus, wo deine Daten liegen
Du brauchst dafür drei Angaben. Den Anbieter, das Land des Servers und den Firmensitz.
- Anbieter finden: Gib deine Domain im Hoster-Finder ein. Er zeigt dir, welcher Anbieter das DNS führt und wer deine E-Mails betreibt. DNS ist das Telefonbuch, das deine Domain mit dem Server verbindet. Wie das zusammenhängt, erkläre ich im Beitrag Was ein Hoster eigentlich macht.
- Serverstandort klären: Schau in deinen Vertrag oder in den Kundenbereich des Hosters. Steht dort nichts, frag schriftlich nach.
- Firmensitz prüfen: Schau ins Impressum des Anbieters. Achte darauf, ob er zu einem Konzern mit Sitz in den USA gehört.
- Bei einem US-Anbieter: Such ihn auf der öffentlichen Liste des Data Privacy Framework. Laut US-Handelsbehörde FTC ist diese Liste auf dataprivacyframework.gov durchsuchbar. Die Liste wird jährlich aktualisiert. Notiere dir Datum und Ergebnis.
Eine Grenze hat das: Der Hoster-Finder zeigt dir den Anbieter, nicht das Land des Servers und nicht den Firmensitz. Diese zwei Punkte musst du selbst nachlesen.
Was das Recht sagt: Deutschland, Österreich, Schweiz
Deutschland und Österreich: Hier gilt die DSGVO direkt. Übermittlungen in ein Land außerhalb der EU brauchen eine Grundlage. Für die USA ist das heute das Data Privacy Framework, wenn der Anbieter zertifiziert ist. Sonst kommen zum Beispiel die Standardvertragsklauseln in Frage. Die Schweiz stuft die EU-Kommission auf ihrer Liste der Angemessenheitsbeschlüsse als angemessen ein. Ein Schweizer Hoster ist für dich also kein Problemfall.
Schweiz: Hier gilt das Schweizer Datenschutzgesetz (DSG). Der Bundesrat führt eine Liste der Länder mit angemessenem Datenschutz. Seit 15. September 2024 stehen dort auch die USA, beschränkt auf zertifizierte Unternehmen.
Für Firmen in der EU, egal wo der Server steht: Dein Hoster verarbeitet Daten in deinem Auftrag. Dafür verlangt Art. 28 DSGVO einen Vertrag, den Auftragsverarbeitungsvertrag (AVV). Bei den meisten Hostern kannst du ihn im Kundenbereich abschließen. In deiner Datenschutzerklärung nennst du den Hoster ebenfalls.
Eingebundene Dienste wie Google Fonts, Karten oder Statistik-Tools sind ein eigenes Thema. Sie schicken Daten unabhängig vom Hoster weiter. Mehr dazu steht im Beitrag Externe Dienste DSGVO-konform einbinden.
Wann ein US-Anbieter Sinn macht und wann nicht
Ein US-Anbieter kann zulässig sein. Er muss im Data Privacy Framework zertifiziert sein, und du dokumentierst das. Manche dieser Anbieter sind technisch stark. Wenn du ihre Funktionen wirklich brauchst, ist das ein guter Grund.
Ein Anbieter mit Sitz und Servern in der EU oder der Schweiz spart dir Arbeit. Keine Liste prüfen, kein offenes Gerichtsverfahren im Hinterkopf. Für die meisten kleinen Firmenwebsites ist das der einfachere Weg. Welche Anbieter ich empfehle, steht im Vergleich WordPress-Hosting in Österreich.
Wo du genauer hinschauen solltest: bei Gesundheitsdaten, Daten von Mandanten oder anderen besonders sensiblen Angaben. Dann sprich mit einer Fachperson für Datenschutzrecht, bevor du dich festlegst.
Checkliste: Serverstandort und Datenschutz
Hake ab, was bei dir schon passt. Dein Stand bleibt in diesem Browser gespeichert.
- Ich weiß, in welchem Land mein Server steht. Frag deinen Hoster oder schau in den Vertrag. Oft steht es auch im Kundenbereich.
- Ich weiß, wo der Hoster seinen Firmensitz hat. Schau ins Impressum des Hosters. Prüfe auch, ob er zu einem Konzern in den USA gehört.
- Ich habe einen Auftragsverarbeitungsvertrag (AVV) mit dem Hoster. Such im Kundenbereich nach „AVV“ oder „Auftragsverarbeitung“. Meist lässt er sich dort abschließen.
- Bei einem US-Anbieter: Er ist im Data Privacy Framework gelistet. Such den Anbieter auf der öffentlichen Liste dataprivacyframework.gov. Notiere Datum und Ergebnis.
- Meine Datenschutzerklärung nennt den Hoster. Lies den Abschnitt zum Hosting. Stimmen Name und Land mit deinem Vertrag überein?
- Ich habe einen Plan B, falls das Abkommen kippt. Kennst du einen Anbieter mit Sitz und Servern in der EU oder der Schweiz, zu dem du wechseln könntest?
Häufige Fragen
Ist ein Server in Deutschland automatisch DSGVO-konform?
Nein. Der Standort ist nur ein Teil. Gehört der Anbieter zu einem US-Konzern, gilt für ihn auch der CLOUD Act. Dazu brauchst du in jedem Fall einen Auftragsverarbeitungsvertrag mit dem Hoster.
Darf ich einen US-Hoster nutzen?
Ja, wenn er im EU-US Data Privacy Framework zertifiziert ist oder eine andere Grundlage wie die Standardvertragsklauseln besteht. Prüfe die Zertifizierung auf der öffentlichen Liste und halte das Ergebnis schriftlich fest.
Was ist der CLOUD Act in einem Satz?
Der CLOUD Act ist ein US-Gesetz: Es verpflichtet US-Anbieter zur Herausgabe von Daten an US-Behörden, auch wenn die Daten außerhalb der USA liegen.
Gilt das gleich in der Schweiz?
Im Grundsatz ja. Die Schweiz hat ein eigenes Datenschutzgesetz. Seit 15. September 2024 gelten zertifizierte US-Unternehmen dort ebenfalls als angemessen. Die Prüfung läuft also ähnlich wie in der EU.
Was passiert, wenn das Data Privacy Framework fällt?
Dann fällt die einfache Grundlage für Übermittlungen in die USA weg, wie 2020 beim Privacy Shield. Du müsstest auf eine andere Grundlage wechseln oder zu einem Anbieter in der EU oder der Schweiz umziehen. Deshalb lohnt sich ein Plan B schon heute.
Du willst wissen, wo deine Daten wirklich liegen? Ich prüfe es für dich. Schreib mir über die Kontaktseite. Weiter in der Serie geht es mit Shared, Managed, VPS: der Unterschied im Alltag.
Quellen
- Gerichtshof der EU: Pressemitteilung 91/20 zum Urteil C-311/18 (Schrems II), 16.07.2020 (PDF)
- EU-Kommission: Pressemitteilung IP/23/3721 zum Datenschutzrahmen EU-USA
- EUR-Lex: Durchführungsbeschluss (EU) 2023/1795 vom 10.07.2023
- EU-Kommission: Adequacy decisions (Liste der Angemessenheitsbeschlüsse)
- Schweizer Bundesrat: Medienmitteilung vom 14.08.2024
- 18 U.S.C. § 2713 (CLOUD Act), Cornell Legal Information Institute
- Otto Schmidt Verlag: EuG, Urteil vom 03.09.2025, T-553/23 (11.09.2025)
- EUR-Lex: Amtsblatt C/2025/6610, Rechtsmittel in der Rechtssache C-703/25 P
- Art. 28 DSGVO (Auftragsverarbeiter)
- US Federal Trade Commission: Data Privacy Framework