Ein Mitarbeiter ruft die Website seiner eigenen Firma auf. Statt der Startseite erscheint eine Prüfseite, wie man sie von Cloudflare kennt: „Bestätige, dass du ein Mensch bist.“ Darunter steht eine Anleitung. Er soll Windows+R drücken, dann Strg+V, dann Enter. Der Inhaber öffnet dieselbe Seite und sieht nichts Auffälliges. Genau so hat ein Fall aus meiner Arbeit begonnen. Dieser Beitrag ist Teil 1 meiner Serie Aus der Praxis: Gehackte Websites. Ich erkläre, was hinter dem falschen Captcha steckt und was ich in der Website gefunden habe. Am Ende gibt es eine Checkliste zum Abhaken, auch als PDF.
Falsches Captcha: Website zeigt Besuchern eine Falle
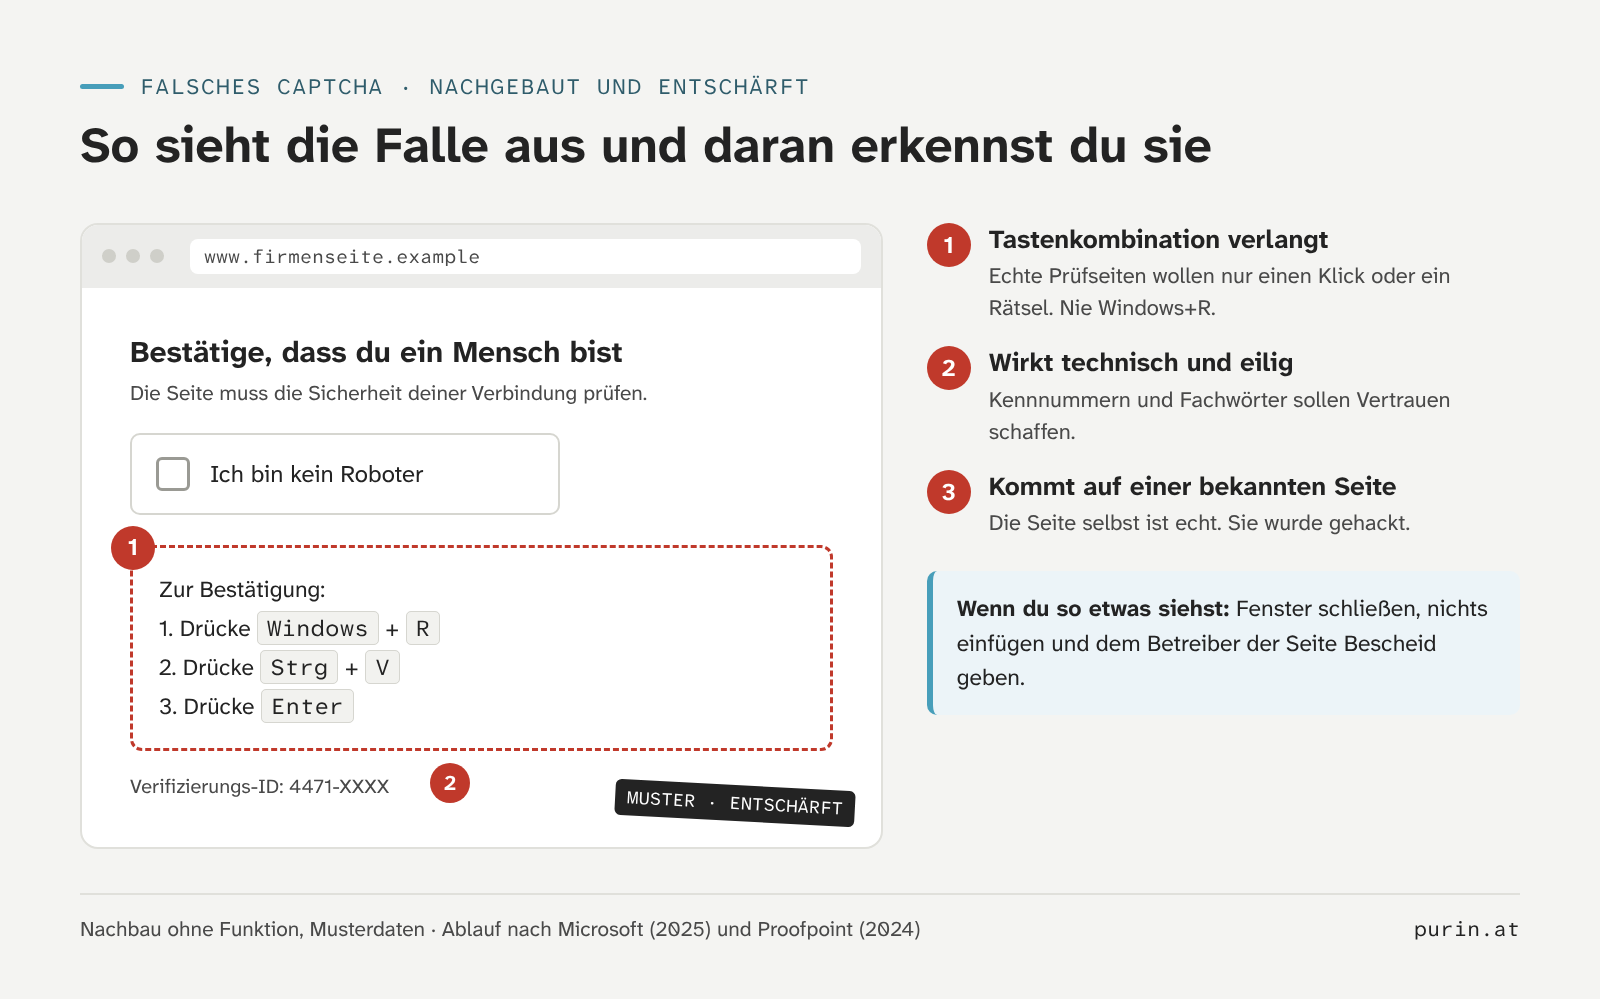
Ein Captcha ist eine kleine Prüfung, mit der eine Website Menschen von Programmen unterscheidet. Meist klickst du ein Kästchen an oder wählst Bilder aus. Die Seite in diesem Fall war aber kein echtes Captcha. Sie war eine Falle, die Fachleute „ClickFix“ nennen.
Das funktioniert so: Ein Klick auf die falsche Prüfung kopiert heimlich einen Befehl in die Zwischenablage. Die Zwischenablage ist der Speicher, in dem alles landet, was du kopierst. Dann folgt die Anleitung. Windows+R öffnet ein kleines Fenster, mit dem Windows Programme startet. Strg+V fügt den kopierten Befehl dort ein. Enter führt ihn aus. Wer der Anleitung folgt, startet also selbst ein Schadprogramm. Laut Microsoft ist das am häufigsten ein Programm, das Passwörter und andere Zugangsdaten stiehlt.
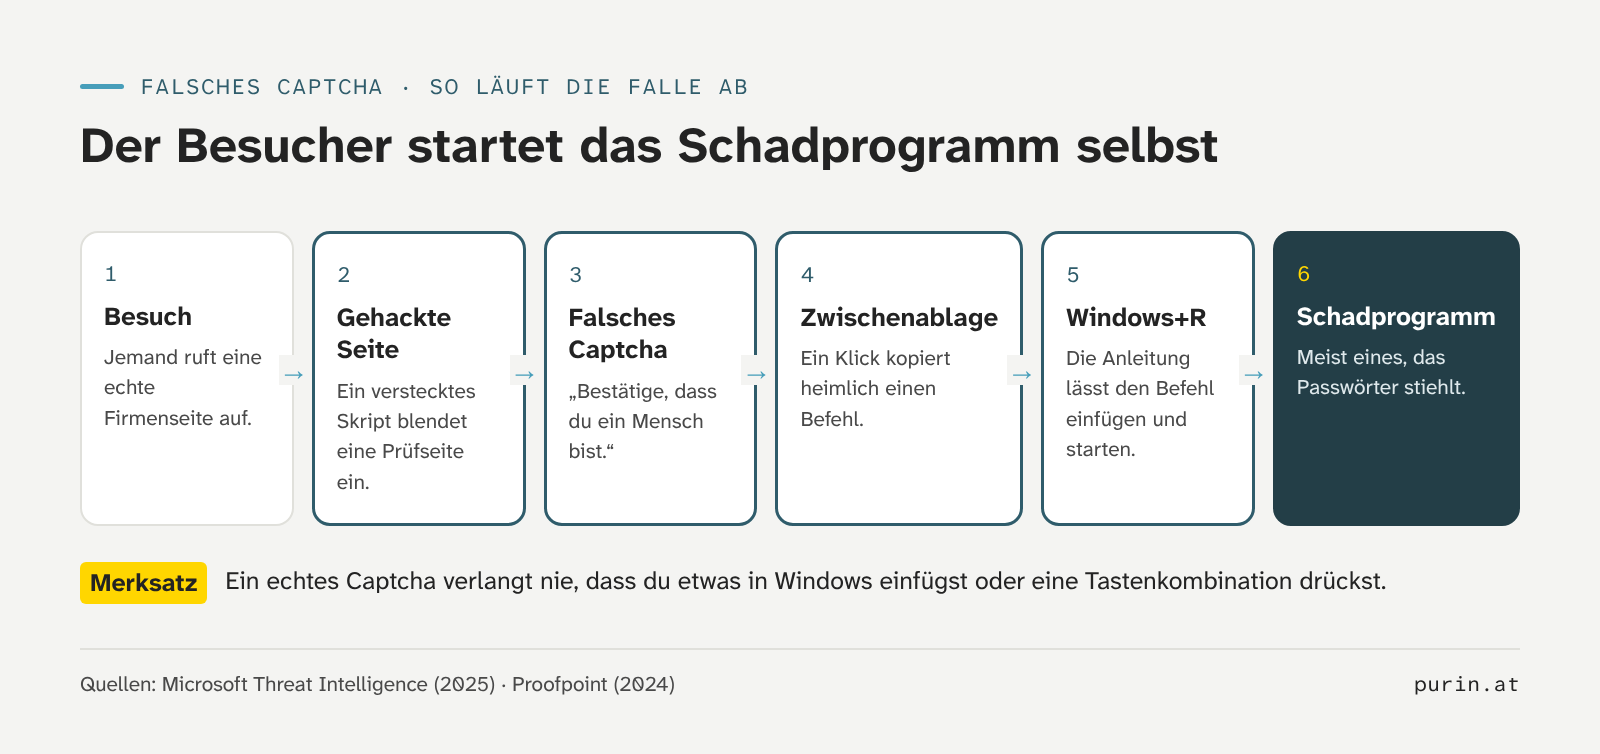
Die Seite, auf der das passiert, ist meistens echt. Sie gehört einer ganz normalen Firma. Angreifer haben sie gehackt und ein verstecktes Skript eingebaut. Ein Skript ist ein kleines Programm, das im Browser des Besuchers läuft. Es blendet die Falle über die eigentliche Seite.
Woher die Masche kommt
Hinter vielen dieser gehackten Seiten steckt eine Angriffswelle, die Sicherheitsforscher „ClearFake“ nennen. Die französische Sicherheitsfirma Sekoia hat sie im Oktober 2023 beschrieben. ClearFake schleust Schadcode in gehackte WordPress-Seiten ein. Anfangs zeigte dieser Code falsche Browser-Updates an. Wer das angebliche Update installierte, holte sich Schadsoftware.
ClearFake und ClickFix sind also nicht dasselbe. ClearFake ist die ältere Angriffswelle auf WordPress-Seiten. ClickFix ist die Masche mit der kopierten Tastenkombination. Laut Proofpoint tauchte ClickFix 2024 zuerst bei zwei Angreifergruppen auf. Eine davon war ClearFake. Seitdem gibt es die Masche auch mit falschem Captcha.
Eine Besonderheit macht die Sache hartnäckig. Das versteckte Skript holt Teile seines Codes aus einer Blockchain. Eine Blockchain ist eine öffentliche Datenbank, die auf vielen Rechnern weltweit verteilt liegt. Die Sicherheitsfirma Guardio hat das 2023 unter dem Namen „EtherHiding“ beschrieben. Normalerweise lässt sich ein Server mit Schadcode abschalten. Bei einer Blockchain geht das kaum. Darum hilft nur eines: das Skript aus deiner Website entfernen.
Was die Zahlen sagen
Microsoft hat ClickFix im August 2025 ausführlich analysiert. Die Kampagnen treffen laut Microsoft täglich Tausende Geräte weltweit, in Firmen und bei Privatpersonen. Gehackte, echte Websites sind dabei ein wichtiger Weg. Eine Gruppe hat laut Microsoft seit März 2025 gezielt legitime Websites übernommen und dort Fallen im Cloudflare-Look gezeigt.
Auch der deutschsprachige Raum ist betroffen. Proofpoint berichtet von einer deutschsprachigen Kampagne im September 2024. Sie richtete sich gegen Organisationen in der Schweiz und nutzte genau dieses falsche Captcha.
Eine Grenze haben diese Zahlen. Sie stammen von Sicherheitsfirmen und beruhen auf deren eigenen Kundendaten. Wie viele Websites insgesamt betroffen sind, weiß niemand genau. Für dich zählt etwas anderes: Die Masche ist verbreitet, und sie trifft ganz normale Firmenseiten.
Wo es dich betrifft
Die Falle kann dich auf zwei Arten treffen.
- Deine Website zeigt die Falle. Dann gefährdest du deine Kunden, ohne es zu wissen. Wer auf deiner Seite der Anleitung folgt, verliert vielleicht Passwörter. Google kann vor deiner Seite warnen. In der Search Console, dem kostenlosen Google-Werkzeug für Website-Betreiber, heißt das „Social Engineering“. Gemeint sind Inhalte, die Besucher zu etwas Gefährlichem verleiten.
- Jemand aus deinem Team fällt auf eine fremde Seite herein. Dann sind Firmen-Passwörter in Gefahr. Das kann der Zugang zur Website sein oder zum Mail-Konto.
So erkennst du die Falle, egal auf welcher Seite sie auftaucht:
Was ich in der gehackten Website gefunden habe
Der Kunde ist ein kleines Unternehmen mit einer WordPress-Website. Es gab schon vorher Hinweise: Mails über geänderte Dateien, obwohl niemand etwas geändert hatte. Solche Mails verschickt zum Beispiel ein Sicherheits-Plugin, wenn sich Dateien der Website ändern. Erst mit der seltsamen Prüfseite war klar, dass etwas nicht stimmt.
Bei der Analyse habe ich drei Dinge gefunden:
- Ein verstecktes Skript im Kopf- und Fußbereich jeder Seite. Das war die Falle, die Besucher gesehen haben.
- Mehrere Hintertüren. Eine Hintertür ist ein versteckter Zugang für den Angreifer. Hier waren sie als Erweiterungen mit harmlosen Namen getarnt.
- Fremde Administratoren. Das sind Benutzerkonten mit allen Rechten, die niemand im Unternehmen angelegt hatte.
Der Einbruch lag mehrere Wochen vor der Entdeckung. In dieser Zeit sah die Website für den Inhaber ganz normal aus. Das ist typisch. Google schreibt selbst, dass Hacks für Besucher oft unsichtbar sind und trotzdem schaden.
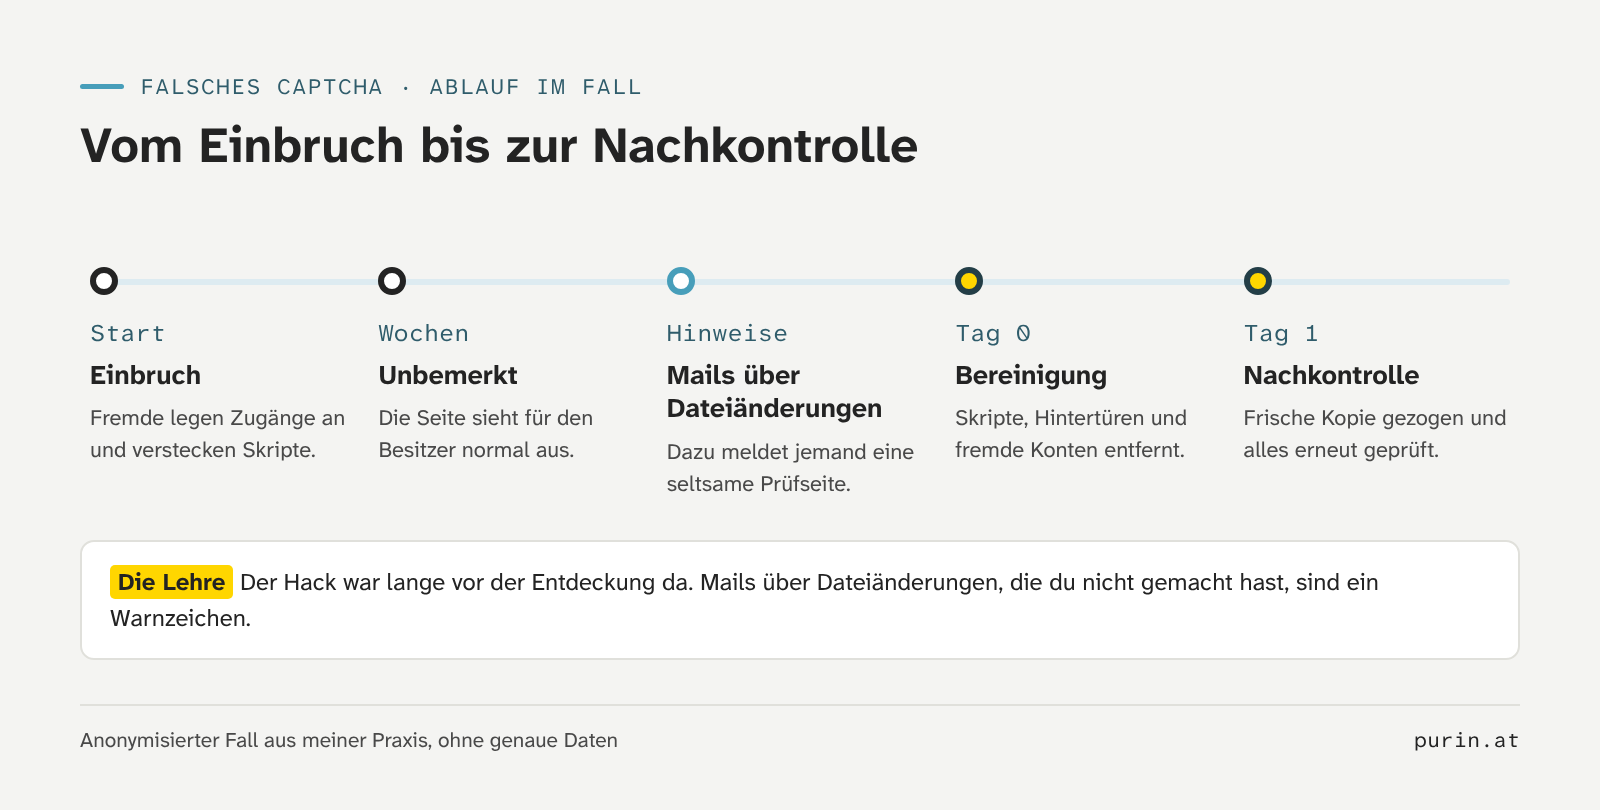
Bei der Bereinigung habe ich das Skript, die Hintertüren und die fremden Konten entfernt. Am Tag danach habe ich eine frische Kopie gezogen und alles noch einmal geprüft. Diese Nachkontrolle ist wichtig. Bleibt eine einzige Hintertür übrig, ist der Angreifer bald wieder drin. Welche Spuren im Backend eines solchen Hacks liegen, zeige ich im nächsten Fall der Serie: Versteckte Admins und Fake-Plugins.
Für deinen Webentwickler: Wo du zuerst suchst
Mit WP-CLI, dem Kommandozeilen-Werkzeug für WordPress, sind die ersten Prüfungen schnell gemacht. Am besten auf einer Kopie der Website, nicht auf der Live-Seite.
# Alle Administratoren mit Anlagedatum
wp user list --role=administrator --fields=ID,user_login,user_email,user_registered

# Alle Plugins, auch inaktive
wp plugin list

# Kerndateien und Plugins aus wordpress.org mit den Originalen vergleichen
wp core verify-checksums
wp plugin verify-checksums --all

# Nach eingebauten Skripten in Optionen und Inhalten suchen
wp db search "<script" --all-tables
Achte auf Plugin-Ordner ohne Eintrag auf wordpress.org, auf Dateien mit jüngerem Änderungsdatum als der Rest und auf Skripte, die aus fremden Adressen nachladen. Die Grundlage für die Härtung danach steht in den 12 Härtungsmaßnahmen für WordPress.
Was das für Datenschutz und echte Captchas heißt
Wenn Besucher über deine Website Schadsoftware bekommen, ist das auch ein Thema für Datenschutz und Haftung. Ob du einen Vorfall der Datenschutzbehörde melden musst, hängt vom Einzelfall ab. In Deutschland und Österreich gilt die DSGVO, in der Schweiz das Datenschutzgesetz (DSG). Die Regeln unterscheiden sich. Ich erkläre sie für alle drei Länder in einem eigenen Beitrag dieser Serie. Bis dahin gilt: Notiere, wann du vom Hack erfahren hast, und hol dir im Zweifel rechtlichen Rat.
Und noch etwas zu echten Captchas: Sie verlangen nie, dass du etwas in Windows einfügst. Wie du ein seriöses Captcha wie Cloudflare Turnstile datenschutzfreundlich einbindest, steht im Beitrag zu Cloudflare Turnstile statt reCAPTCHA.
Wann du selbst bereinigen kannst und wann nicht
Selbst bereinigen kannst du nur, wenn zwei Dinge zusammenkommen. Es gibt ein sauberes Backup von vor dem Einbruch. Und du weißt, wie der Angreifer hereingekommen ist. Das Backup allein reicht nicht. Ohne geschlossene Lücke kommt der Angreifer auf demselben Weg zurück.
Was nicht reicht: nur das sichtbare Skript löschen. Dann verschwindet die Falle für ein paar Stunden oder Tage. Die Hintertüren bleiben, und das Skript kommt wieder. Das Gleiche gilt für das Passwort. Ein neues Admin-Passwort sperrt fremde Administratoren und versteckte Plugins nicht aus.
Wenn du jetzt gerade betroffen bist, geh die Soforthilfe-Checkliste in 10 Schritten durch. Sie sagt dir, was du sofort tust. Die Checkliste unten hilft dir, die Falle zu erkennen und deine eigene Seite zu prüfen.
Checkliste: falsches Captcha erkennen und deine Website prüfen
Hake ab, was bei dir schon passt. Dein Stand bleibt in diesem Browser gespeichert.
- Niemand fügt Befehle aus einer Webseite in Windows ein. Frag im Team nach: Weiß jede Person, dass Windows+R, PowerShell oder Terminal auf einer Webseite nichts verloren haben?
- Das Team weiß: Echte Prüfseiten verlangen keine Tastenkombination. Schick eine kurze Mail mit diesem Satz. Das Bild der Falle aus diesem Beitrag hilft.
- Du hast deine Website von außen angesehen. Öffne sie in einem privaten Browserfenster und zusätzlich am Handy, ohne angemeldet zu sein.
- Du kennst jeden Administrator in WordPress. Öffne Benutzer und klick auf „Administrator“. Gibt es einen Namen, den du nicht zuordnen kannst?
- Du kennst jedes Plugin. Öffne die Plugin-Liste. Hast du jede Erweiterung selbst installiert oder installieren lassen?
- Mails über Dateiänderungen liest du, statt sie wegzuklicken. Kommt eine Meldung über geänderte Dateien, obwohl niemand ein Update gemacht hat? Dann prüfen lassen.
- Für den Ernstfall ist klar, was zu tun ist. Hat jemand den Befehl ausgeführt: Computer vom Netz nehmen und Passwörter von einem anderen Gerät aus ändern.
Häufige Fragen
Warum sehe ich die falsche Seite nicht, mein Kunde aber schon?
Dafür gibt es mehrere mögliche Gründe. Die Anleitung mit Windows+R funktioniert nur unter Windows, am Mac oder Handy ergibt sie keinen Sinn. Außerdem verstecken Angreifer Inhalte gern vor dem Besitzer der Seite. Google beschreibt diesen Trick in seinen Anleitungen zu gehackten Seiten. Darum: Prüf deine Seite immer auch im privaten Fenster und auf einem anderen Gerät.
Ist meine Seite gehackt, wenn mein Hoster sagt, alles ist in Ordnung?
Das kann trotzdem sein. Viele Prüfungen schauen nur von außen auf die Seite. Die Sicherheitsfirma Sucuri schreibt in ihrem Bericht für 2023, dass solche Scanner Hintertüren auf dem Server nicht sehen können. Wenn Besucher etwas Seltsames melden, nimm das ernst.
Was passiert, wenn jemand den Befehl ausgeführt hat?
Dann läuft auf dem Computer vermutlich ein Schadprogramm. Laut Microsoft sind das am häufigsten Programme, die Passwörter stehlen. Nimm den Computer vom Netz und ändere wichtige Passwörter von einem anderen, sauberen Gerät aus. Den betroffenen Computer sollte sich eine IT-Fachperson ansehen.
Reicht es, das Skript zu löschen?
Nein. Das Skript ist nur der sichtbare Teil. Laut Sucuri hatte fast jede zweite gehackte Website mindestens eine Hintertür, genau 49,21 %. Diese Zahl stammt aus Seiten, die Sucuri selbst bereinigt hat. Sie zeigt trotzdem: Wer nur das Skript löscht, hat die Hintertür meist noch nicht gefunden.
Deine Website zeigt Besuchern etwas Seltsames? Ich schaue sie mir an. Über die WordPress-Soforthilfe bekommst du werktags in der Regel innerhalb von 2 Stunden eine Antwort von mir. Nach einer Kurzdiagnose nenne ich dir einen Festpreis. Damit es gar nicht so weit kommt, gibt es die WordPress-Wartung. Weiter in der Serie geht es mit dem zweiten Fall: Versteckte Admins und Fake-Plugins.
Quellen
- Microsoft Threat Intelligence (2025): Think before you Click(Fix): Analyzing the ClickFix social engineering technique
- Proofpoint (2024): Security Brief: ClickFix Social Engineering Technique Floods Threat Landscape
- Sekoia (2023): ClearFake, a newcomer to the „fake updates“ threats landscape
- Guardio Labs (2023): „EtherHiding“ – Hiding Web2 Malicious Code in Web3 Smart Contracts
- Sucuri (2023): Hacked Website & Malware Threat Report
- Google Search Console Hilfe: Bericht zu Sicherheitsproblemen
- Google (2015): Help for hacked sites
- Google: Fix the Japanese keywords hack