Ist meine Website gehackt, oder bilde ich mir das nur ein? Diese Frage stellen sich viele, bevor sie Geld für eine Prüfung ausgeben. In den Fällen aus meiner Praxis hat kein einziger Besitzer den Hack selbst bemerkt. Mal kamen Mails über geänderte Dateien, mal meldete ein Mitarbeiter eine seltsame Prüfseite. Dieser Beitrag ist Teil 4 meiner Serie Aus der Praxis: Gehackte Websites. Er zeigt dir die Warnzeichen, die du ohne Technikwissen prüfen kannst. Am Ende gibt es eine Checkliste zum Abhaken, auch als PDF.
Website gehackt erkennen: Warum es so schwer ist
Ein Hack ist meistens unsichtbar. Die Website sieht für dich ganz normal aus. Trotzdem passiert im Hintergrund etwas, das du nicht willst. Google schreibt dazu in seiner Hilfe für gehackte Websites: Hacks sind für Besucher oft unsichtbar und schaden trotzdem allen, die die Seite aufrufen. Auch dem Besitzer.
Angreifer wollen nicht auffallen. Je länger der Hack unentdeckt bleibt, desto länger verdienen sie damit. Darum zeigen viele Hacks sich nur manchen Besuchern. Den Besitzer der Seite lassen sie oft in Ruhe.
Welche Arten von Hacks Google unterscheidet
Findet Google Sicherheitsprobleme auf deiner Website, steht das in der Search Console. Das ist ein kostenloses Werkzeug von Google für Website-Betreiber. Laut der Search-Console-Hilfe gibt es drei Arten von Problemen:
- Gehackte Inhalte: Jemand hat ohne deine Erlaubnis Inhalte auf deiner Seite eingefügt. Möglich war das durch eine Sicherheitslücke.
- Schadsoftware: Programme, die Geräten oder ihren Nutzern schaden.
- Social Engineering: Inhalte, die Besucher zu etwas Gefährlichem verleiten. Ein Beispiel ist die falsche Captcha-Seite aus dem ersten Fall dieser Serie.
Wichtig: Steht in der Search Console nichts, ist das ein gutes Zeichen. Ein Beweis, dass alles in Ordnung ist, ist es nicht.
Was die Zahlen sagen
„Täglich hacken Kriminelle Tausende Websites.“ Das schreibt Google auf seiner Hilfeseite. Die Seite wurde allerdings zuletzt 2015 aktualisiert. Eine aktuelle Zahl für alle Websites weltweit gibt es nicht.
Genauer sind die Daten der Sicherheitsfirma Sucuri. Sie bereinigt gehackte Websites und wertet die Fälle jedes Jahr aus. Im Bericht für 2023 steht: Bei 39,1 % der gehackten Seiten war das Content-Management-System beim Einbruch veraltet. Das ist die Software, mit der du deine Website pflegst, zum Beispiel WordPress. Umgekehrt heißt das: Bei der Mehrheit war die Grundsoftware aktuell. Ein aktuelles WordPress allein schützt also nicht vor einem Hack.
Zwei Grenzen hat diese Zahl. Sucuri zählt nur Seiten, die bei Sucuri gelandet sind. Das ist keine Zufallsauswahl aller Websites. Und die Zahl sagt nichts darüber, ob die Plugins aktuell waren. Plugins sind die Erweiterungen, die du zu WordPress dazu installierst.
Die Warnzeichen: Woran du einen Hack merkst
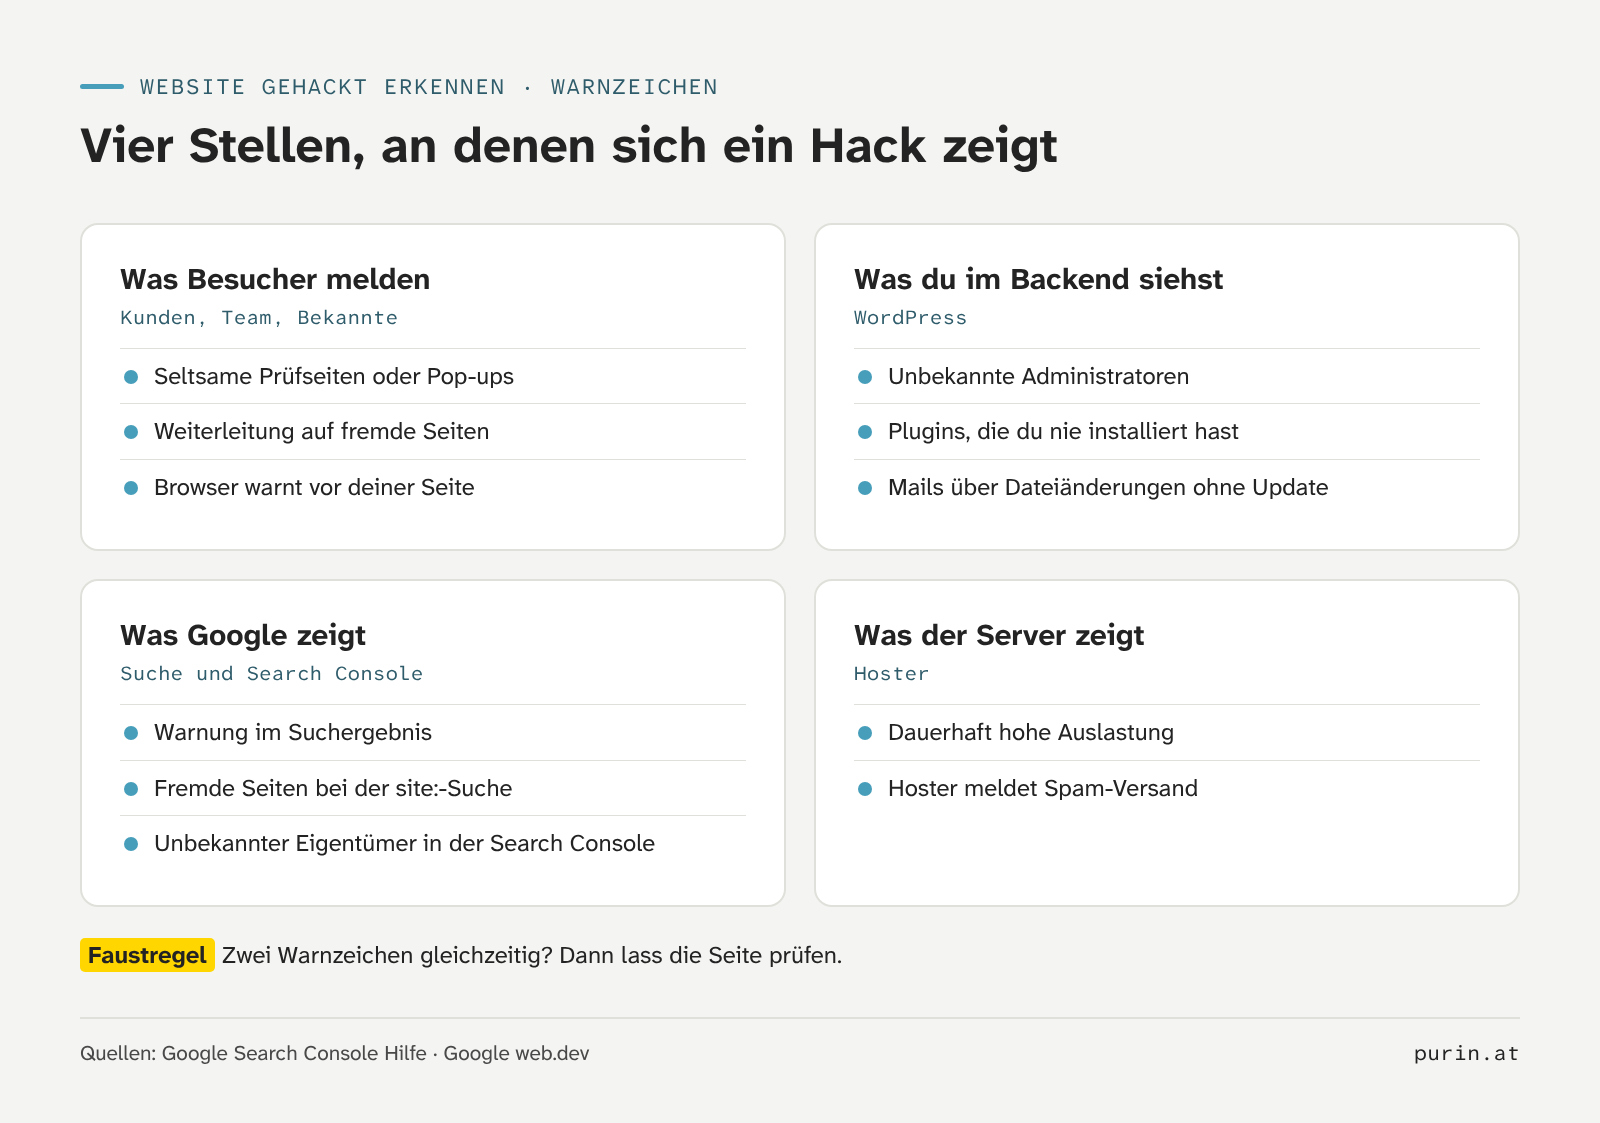
Die Warnzeichen zeigen sich an vier Stellen. Du musst kein Techniker sein, um sie zu prüfen.
Was Besucher melden
Kunden, Bekannte oder dein Team sehen etwas, das du nicht siehst. Zum Beispiel eine seltsame Prüfseite oder eine Weiterleitung auf eine fremde Seite. Nimm solche Meldungen immer ernst. Auch wenn bei dir alles normal aussieht.
Was du im Backend siehst
Das Backend ist der Verwaltungsbereich deiner Website, in dem du dich anmeldest. Dort fällt zum Beispiel ein Administrator auf, den du nicht kennst. Oder ein Plugin, das du nie installiert hast. Dazu kommen Mails über geänderte Dateien, obwohl niemand etwas geändert hat. Solche Mails verschickt zum Beispiel ein Sicherheits-Plugin. Wie solche fremden Zugänge aussehen, zeige ich im Beitrag über versteckte Admins und Fake-Plugins.
Was Google zeigt
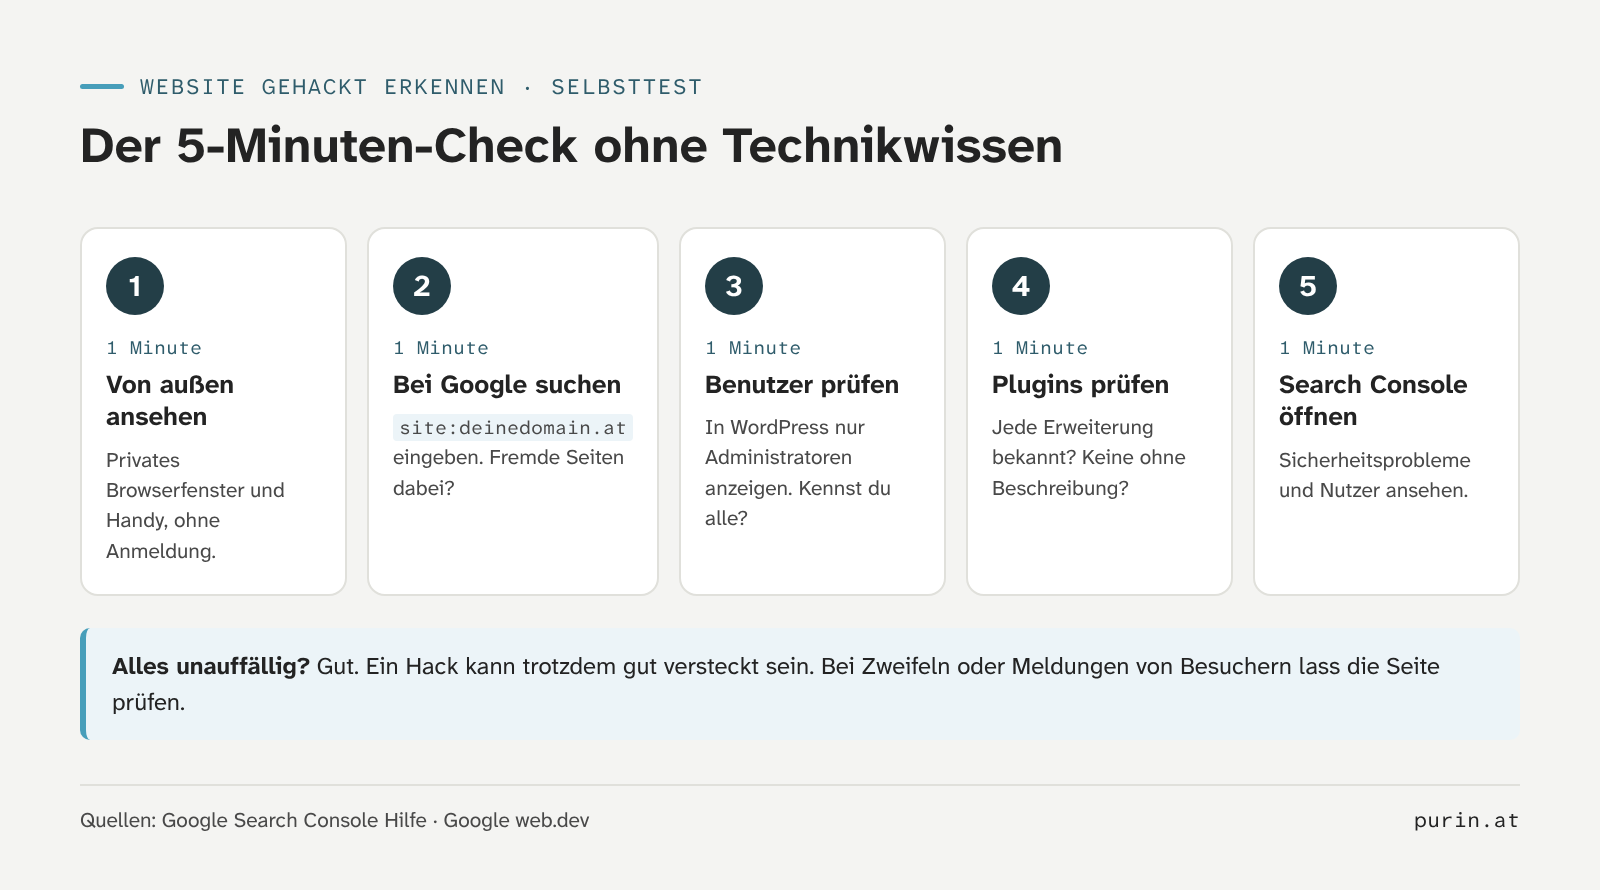
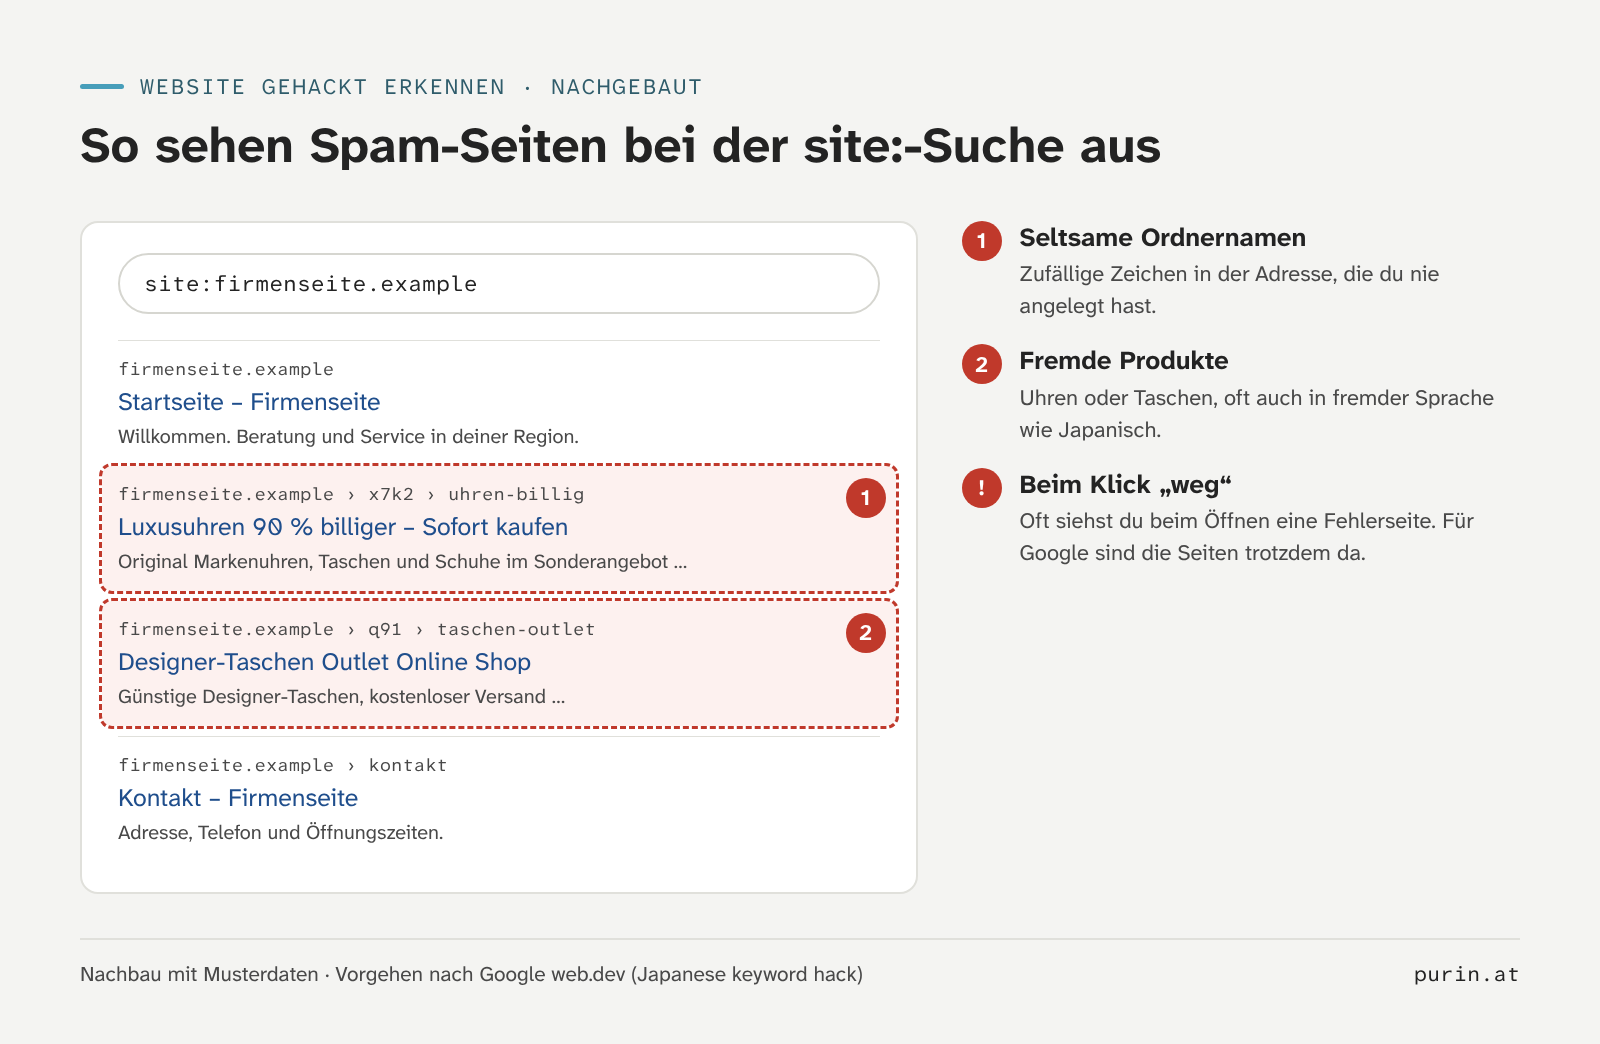
Google warnt im Suchergebnis vor deiner Seite. Oder du findest unter deiner Adresse Seiten, die du nie angelegt hast. Das prüfst du mit einer einfachen Suche: Gib bei Google site:deinedomain.at ein, mit deiner eigenen Adresse. Google zeigt dann alle Seiten, die es von deiner Website kennt. Laut Google tauchen dort auch gehackte Seiten auf.
Ein starkes Warnzeichen steht in der Search Console unter den Nutzern. Google schreibt: Angreifer tragen sich dort oft selbst als Eigentümer ein. Wenn du dort jemanden findest, den du nicht kennst, ist das sehr verdächtig.
Was der Server zeigt
Der Server ist der Computer, auf dem deine Website liegt. Ist er dauerhaft ausgelastet, kann ein fremdes Programm darauf laufen. Oder dein Hoster meldet, dass von deinem Konto Spam verschickt wird. Der Hoster ist die Firma, bei der dein Server steht. Solche Meldungen landen manchmal in einem Postfach, das kaum jemand liest. Schau also auch dort nach.
Warum du selbst oft nichts siehst
Viele Hacks zeigen sich nur unter bestimmten Bedingungen. Die falsche Captcha-Seite zum Beispiel ergibt nur unter Windows Sinn. Andere Hacks verstecken sich vor dem Besitzer. Google beschreibt, dass Angreifer dich glauben lassen, eine Seite sei weg oder repariert. Für Google ist sie aber noch da. Prüf deine Seite darum immer auch in einem privaten Browserfenster und auf einem anderen Gerät.
Der 5-Minuten-Check für deine Website
Mit diesen fünf Schritten prüfst du die wichtigsten Stellen. Jeder Schritt dauert etwa eine Minute.
So sieht es aus, wenn die site:-Suche fremde Seiten zeigt. Das Beispiel ist nachgebaut:
Für deinen Webentwickler: Was du zusätzlich prüfen kannst
Die Search Console bietet eine URL-Prüfung. Damit siehst du eine Seite so, wie Google sie sieht. Das hilft, wenn Angreifer Inhalte nur für Google einblenden. Dazu kommen die Zugriffsprotokolle des Servers. Achte auf Anfragen an Dateien, die es eigentlich nicht geben sollte. Und vergleiche die Dateien von WordPress mit den Originalen, zum Beispiel mit wp core verify-checksums und wp plugin verify-checksums --all.
Was das Recht sagt, sobald du davon weißt
Ein Hack kann auch eine Datenschutzpanne sein. Das ist dann der Fall, wenn Unbefugte an personenbezogene Daten kommen könnten. Zum Beispiel an Kundenkonten oder Einträge aus dem Kontaktformular. Dann zählt die Zeit ab dem Moment, in dem du davon weißt.
- Deutschland und Österreich: Hier gilt die DSGVO. Laut Artikel 33 DSGVO meldest du eine Datenpanne unverzüglich und möglichst binnen 72 Stunden an die Datenschutzbehörde. Das gilt nicht, wenn voraussichtlich kein Risiko für die Betroffenen besteht.
- Schweiz: Hier gilt das Datenschutzgesetz (DSG). Laut Artikel 24 DSG meldest du dem Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten (EDÖB) „so rasch als möglich“. Das gilt aber nur, wenn voraussichtlich ein hohes Risiko für die Betroffenen besteht.
Ob ein Risiko besteht, ist immer eine Frage des Einzelfalls. Notiere dir darum sofort, wann du vom Hack erfahren hast. Im Zweifel hol dir rechtlichen Rat. Das ist keine Rechtsberatung. Die Meldepflichten in allen drei Ländern erkläre ich in einem eigenen Beitrag dieser Serie.
Wann ein Warnzeichen ernst ist und wann nicht
Keine Panik bei jedem Ausreißer. Nicht jede langsame Website ist gehackt. Oft liegt es am Hosting oder an großen Bildern. Und nicht jede Mail über geänderte Dateien ist ein Angriff. Auch Updates ändern Dateien und lösen solche Mails aus.
Meine Faustregel: Zwei Warnzeichen gleichzeitig sind ein Grund, die Seite prüfen zu lassen. Ein unbekannter Administrator oder ein fremder Eigentümer in der Search Console reicht allein. Hier gibt es kaum eine harmlose Erklärung.
Wenn du schon sicher bist, dass die Seite gehackt ist, hilft dir die Soforthilfe-Checkliste in 10 Schritten. Sie sagt dir, was du jetzt sofort tust. Wie du deine Seite danach dauerhaft absicherst, steht in den 12 Härtungsmaßnahmen für WordPress.
Checkliste: Website gehackt erkennen
Hake ab, was du schon geprüft hast. Dein Stand bleibt in diesem Browser gespeichert.
- Du hast die Website im privaten Fenster und am Handy aufgerufen. Siehst du eine Prüfseite, eine Weiterleitung oder eine Warnung, die sonst nicht da ist?
- Du hast bei Google nach site:deinedomain.at gesucht. Statt deinedomain.at setzt du deine Adresse ein. Sind Seiten dabei, die du nie angelegt hast?
- Du hast in der Search Console die Sicherheitsprobleme geöffnet. Im Menü unter „Sicherheit und manuelle Maßnahmen“. Steht dort eine Meldung?
- Du hast in der Search Console die Nutzer geprüft. Unter Einstellungen, Nutzer und Berechtigungen. Kennst du jeden Eigentümer?
- Du hast in WordPress nur die Administratoren angezeigt. Unter Benutzer auf „Administrator“ klicken. Kennst du jede Person?
- Du kennst jedes Plugin. Geh die Plugin-Liste durch. Fällt dir ein Name auf, den du nicht zuordnen kannst?
- Du hast Mails vom Hoster und vom Sicherheits-Plugin gelesen. Such in deinem Postfach die letzten Wochen nach Warnungen und Meldungen über geänderte Dateien.
Häufige Fragen
Mein Hoster sagt, alles ist sauber. Kann die Seite trotzdem gehackt sein?
Ja. Viele Prüfungen schauen nur von außen auf die Website. Sucuri schreibt in seinem Bericht, dass solche Scanner Hintertüren auf dem Server nicht sehen können. Eine Hintertür ist ein versteckter Zugang für den Angreifer. Wenn Besucher etwas Seltsames melden, lass die Seite von innen prüfen.
Warum sehe ich nichts, aber andere schon?
Viele Hacks zeigen sich nur unter bestimmten Bedingungen, etwa nur unter Windows. Außerdem verstecken Angreifer Inhalte gern vor dem Besitzer. Prüf deine Seite darum im privaten Fenster und mit der site:-Suche bei Google.
Wie lange bleibt ein Hack oft unbemerkt?
Eine verlässliche Zahl für alle Websites gibt es nicht. Aus meiner Praxis kann ich sagen: Zwischen Einbruch und Entdeckung lagen eher Wochen als Tage. Darum lohnt sich ein regelmäßiger Blick auf die Warnzeichen, auch wenn alles normal aussieht.
Was kostet ein Check?
Den 5-Minuten-Check aus diesem Beitrag machst du selbst und kostenlos. Hast du einen konkreten Verdacht, beginnt meine WordPress-Soforthilfe mit einer Kurzdiagnose. Danach nenne ich dir einen Festpreis, bevor ich loslege. Für Websites beginnt die Soforthilfe bei 450 €, für Shops bei 550 €, jeweils einmalig und exkl. MwSt.
Unsicher, ob deine Seite gehackt ist? Ich schaue sie mir an. Über die WordPress-Soforthilfe bekommst du werktags in der Regel innerhalb von 2 Stunden eine Antwort von mir. Damit regelmäßig jemand auf deine Seite schaut, gibt es die WordPress-Wartung mit Updates, Backups und Sicherheits-Scan. Weiter in der Serie geht es mit dem Fall Versteckte Admins und Fake-Plugins.
Quellen
- Google Search Console Hilfe: Bericht zu Sicherheitsproblemen
- Google (2015): Help for hacked sites
- Google: Fix the Japanese keywords hack
- Sucuri (2023): Hacked Website & Malware Threat Report
- Datenschutz-Grundverordnung, Artikel 33 (Textausgabe dsgvo-gesetz.de)
- Schweizer Datenschutzgesetz, Artikel 24 (Textausgabe law.ch)