Was passiert eigentlich, wenn du einer KI Zugriff auf dein WordPress gibst? Seit Anfang Oktober 2026 ist das für mehr als 60.000 Websites keine theoretische Frage mehr: Der MCP-Adapter ist offiziell im WordPress-Plugin-Verzeichnis angekommen, inzwischen in Version 0.7.1 [wordpress.org]. Er macht aus einer ganz normalen WordPress-Seite einen Server, mit dem KI-Clients wie Claude oder ChatGPT direkt sprechen können. Ich nutze solche Verbindungen inzwischen selbst jeden Tag, für mehrere Kundenseiten gleichzeitig — deshalb wollte ich genau wissen, was so ein Adapter wirklich freigibt.
Was der MCP-Adapter überhaupt macht
Der Adapter selbst bringt keine eigene KI-Funktion mit. Er übersetzt nur, was WordPress und seine Plugins über die sogenannte Abilities API registrieren, in ein Format, das KI-Clients verstehen: das Model Context Protocol, kurz MCP [themeisle.com]. Die Abilities API steckt seit WordPress 6.9 im Kern und ist eine Art Katalog von „Fähigkeiten“, die ein Plugin anbieten kann — vom Auslesen eines Beitrags bis zum Anlegen eines Formularfelds.
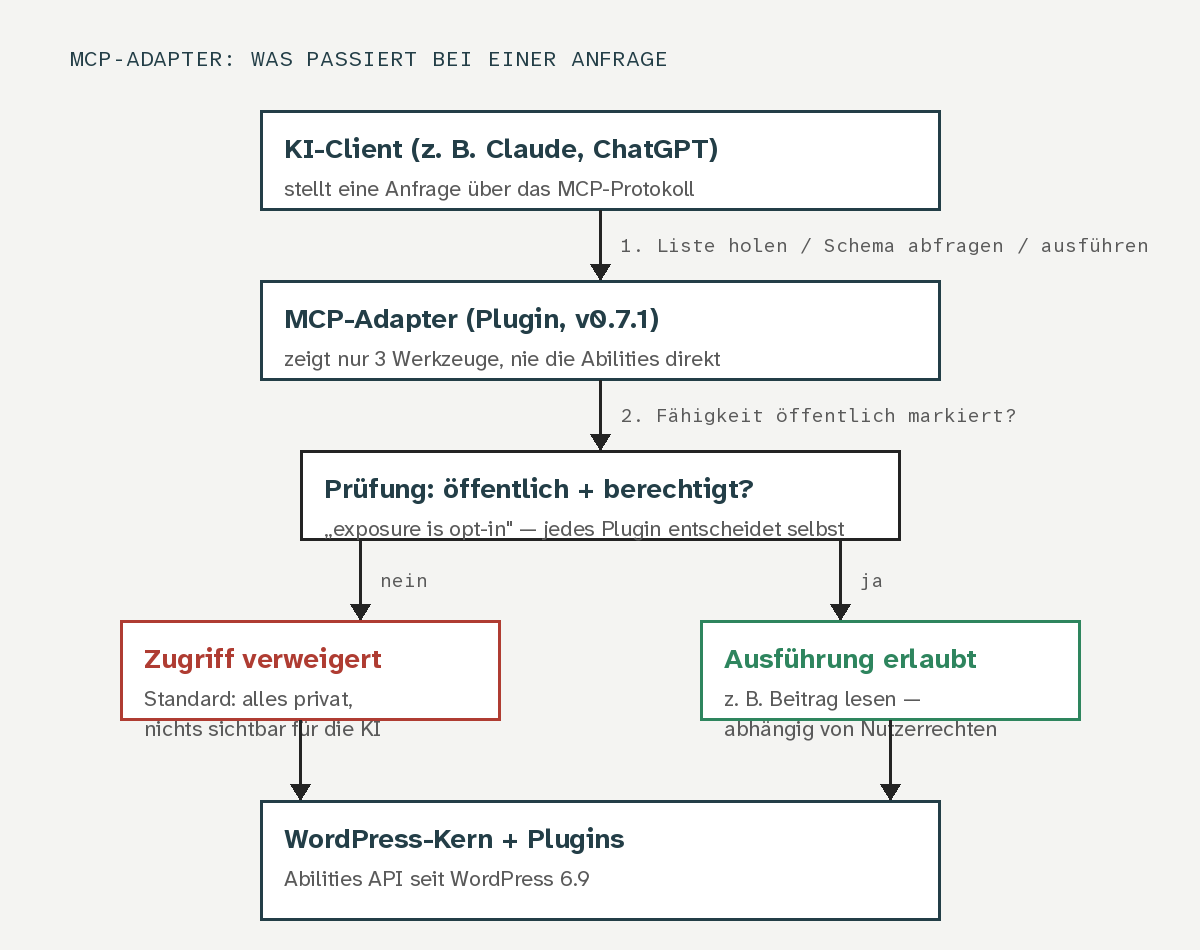
Eine KI sieht dabei nicht die Fähigkeiten selbst, sondern nur drei Werkzeuge: eine Liste holen, das Schema einer Fähigkeit abfragen, eine Fähigkeit ausführen. Was in dieser Liste tatsächlich auftaucht, entscheiden WordPress und die installierten Plugins — nicht die KI.
Was die KI wirklich sieht — und was nicht
Der Grundsatz laut Hersteller: Jede Fähigkeit ist privat, bis sie ausdrücklich als öffentlich markiert wird — „exposure is opt-in“ [themeisle.com]. In einem Testaufbau mit WordPress 7.1.2, Adapter-Version 0.7.0 und dem Plugin Secure Custom Fields fanden sich 51 öffentlich freigegebene Fähigkeiten: drei aus dem WordPress-Kern, 48 aus Secure Custom Fields. Keine davon konnte Beiträge, Seiten, Medien oder Kommentare lesen oder ändern [themeisle.com]. Schonmal daran gedacht, dass das Ergebnis auf deiner eigenen Seite völlig anders aussehen kann, sobald andere Plugins aktiv sind?
Genau das ist der Punkt: Jedes Plugin entscheidet selbst, was es als „öffentlich“ markiert — und das kann sich mit jedem Update ändern, ohne dass du es aktiv mitbekommst. So läuft eine einzelne Anfrage im MCP-Adapter WordPress Sicherheit-Modell ab:
Wo es heikel wird
- Sehen ist nicht Dürfen: Dass eine Fähigkeit in der Liste auftaucht, heißt nicht, dass jeder Nutzer sie auch ausführen darf. Vor jeder Ausführung prüft WordPress die Berechtigung des angemeldeten Nutzers. Im Test sah ein Redakteur dieselben 51 Fähigkeiten wie ein Administrator — nutzen konnte er davon aber nur 2 von 19 schreibenden Fähigkeiten erfolgreich [themeisle.com].
- Updates verändern die Freigabe still: Ein Plugin-Update kann neue Fähigkeiten hinzufügen und sie direkt öffentlich markieren. Was heute harmlos ist, kann nach dem nächsten Update anders aussehen.
- Prompt Injection: Kommentare, Formulareinträge oder andere Inhalte, mit denen eine KI arbeitet, können versteckte Anweisungen enthalten, die die KI zu Handlungen verleiten sollen, die niemand wollte. Die OWASP-Sicherheitsorganisation führt das als eigenes Risiko für KI-Anwendungen (LLM01: Prompt Injection) [owasp.org].
- Noch vor Version 1.0: Der Adapter selbst weist darauf hin, dass sich die Schnittstelle noch ändern kann — mit sogenannten Breaking Changes, die bestehende Verbindungen stören können [themeisle.com].
Was du als Betreiber jetzt prüfen solltest
Du musst dafür nicht selbst programmieren können. Ein paar Grundregeln reichen für den Anfang:
- Lege für eine KI-Verbindung einen eigenen Benutzer mit eingeschränkten Rechten an — nicht den Administrator-Zugang, den du selbst nutzt.
- Gib über öffentlich erreichbare Verbindungen nur lesende Fähigkeiten frei, keine schreibenden oder löschenden.
- Prüfe nach jedem Update der beteiligten Plugins erneut, welche Fähigkeiten gerade öffentlich sind — die Liste kann sich unbemerkt verändert haben.
- Halte die Liste der freigegebenen Fähigkeiten so kurz wie möglich. Das schützt nicht nur dich, es macht der KI die Arbeit auch leichter [themeisle.com].
Ich schaue mir das bei jeder neuen Kundenverbindung zuerst an: welcher Nutzer dahintersteht und welche Fähigkeiten überhaupt sichtbar sind. Nicht, weil ich der KI nicht traue, sondern weil ich wissen will, was im schlechtesten Fall möglich wäre, falls doch mal etwas schiefgeht. Das ist letztlich derselbe Blick, den ich auch bei einer normalen WordPress-Wartung habe: erst prüfen, was wirklich läuft, dann entscheiden, was davon bleiben darf.
Wer nicht sicher ist, was auf der eigenen Seite gerade alles freigegeben ist, oder wie viele Plugins mit solchen KI-Fähigkeiten überhaupt schon aktiv sind, dem helfe ich gern beim Prüfen und, wenn nötig, beim Absichern — auch im Rahmen einer KI-Beratung für dein Unternehmen. Einfach über die Kontaktseite melden.
Häufige Fragen
Muss ich den MCP-Adapter installieren, damit eine KI mit meiner Website arbeiten kann?
Nein. Ohne das Plugin passiert gar nichts — WordPress bietet keine KI-Schnittstelle von sich aus an. Erst der Adapter übersetzt die vorhandenen Abilities in ein Format, das ein KI-Client überhaupt ansprechen kann.
Kann eine KI über den MCP-Adapter automatisch Inhalte löschen oder veröffentlichen?
Nur, wenn eine entsprechende Fähigkeit öffentlich freigegeben ist und der verwendete Benutzer die nötige Berechtigung hat. Standardmäßig ist nichts freigegeben — welche Plugins das ändern, musst du auf deiner eigenen Seite prüfen.
Ist der MCP-Adapter sicher genug für den produktiven Einsatz?
Für vorsichtigen, gut konfigurierten Einsatz ja — mit eigenem eingeschränktem Benutzer und einer kurzen, bewusst gewählten Liste an Fähigkeiten. Die Software selbst ist aber noch vor Version 1.0 und kann sich ändern. Wer produktiv arbeitet, sollte nach jedem Update noch einmal nachsehen.
Was hat das mit der DSGVO zu tun?
Sobald eine Fähigkeit Zugriff auf Kommentare, Formulareinträge oder andere personenbezogene Daten gibt, verarbeitet die angebundene KI diese Daten mit — unabhängig davon, ob du in Deutschland, Österreich oder der Schweiz sitzt. Das gehört in die eigene Datenschutz-Dokumentation und in die Abwägung, welcher KI-Dienst die Daten überhaupt verarbeiten darf.
Quellen
- ThemeIsle: „WordPress MCP Adapter Explained: What It Is, What It Exposes, and Your Options“ (12. Oktober 2026)
- WordPress.org Plugin-Verzeichnis: MCP Adapter, Version 0.7.1 (15. Oktober 2026)
- Make WordPress AI Team: offizielle Dokumentation und Ankündigungen zum MCP Adapter
- OWASP: Top 10 for Large Language Model Applications, LLM01 Prompt Injection